
در همین لحظه که این متن را میخوانید، در جایی از دنیا یک حمله سایبری جدید در حال شکلگیری است. این واقعیت نشان میدهد چرا مقابله با حملات سایبری دیگر یک انتخاب لوکس برای شرکتهای بزرگ نیست، بلکه یک ضرورت برای هر کسبوکاری با هر اندازهای است. فاجعه باجافزاری علیه شرکت «جگوار لندرور» که به یکی از پرهزینهترین حوادث سایبری تاریخ بریتانیا تبدیل شد، ثابت کرد حتی غولهای صنعتی هم در برابر یک نفوذ ساده آسیبپذیرند. نکته نگرانکنندهتر این است که نیمی از حملات سایبری مستقیماً کسبوکارهای کوچک و متوسط را هدف میگیرند، چون هکرها میدانند این سازمانها معمولاً کمترین لایه دفاعی را دارند.
خلاصه: مقابله با حملات سایبری نیازمند ترکیبی از ده لایه دفاعی است: از احراز هویت چند مرحلهای و بهروزرسانی مستمر گرفته تا آموزش کارکنان، پشتیبانگیری منظم، مدیریت دسترسی و ممیزی دورهای. هیچکدام از این لایهها بهتنهایی کافی نیست؛ امنیت واقعی از ترکیب آنها به دست میآید.
چرا روشهای سنتی دیگر جواب نمیدهند؟
روزگار نصب یک آنتیویروس ساده و خیال راحت، تمام شده است. حملات سایبری امروز صرفاً کدهای مخرب ساده نیستند؛ ترکیبی هوشمند از هوش مصنوعی و مهندسی اجتماعی هستند که هدفشان سوءاستفاده عمدی از نقاط ضعف سیستم و نشت اطلاعات حساس است. هکرها از روشهای متنوعی بهره میبرند:
- فیشینگ: پیامهای فریبنده برای سرقت رمز عبور
- حملات DDoS: فلج کردن وبسایت با ترافیک جعلی
- باجافزارها: قفل کردن داراییهای دیجیتال در ازای دریافت پول
برای عبور از این میدان مین، به یک استراتژی جامع نیاز دارید. در ادامه، ده روش کلیدی برای مقابله با حملات سایبری را با نگاهی فنی و کاربردی بررسی میکنیم.
۱. احراز هویت چند مرحلهای؛ عبور از سد رمزهای عبور
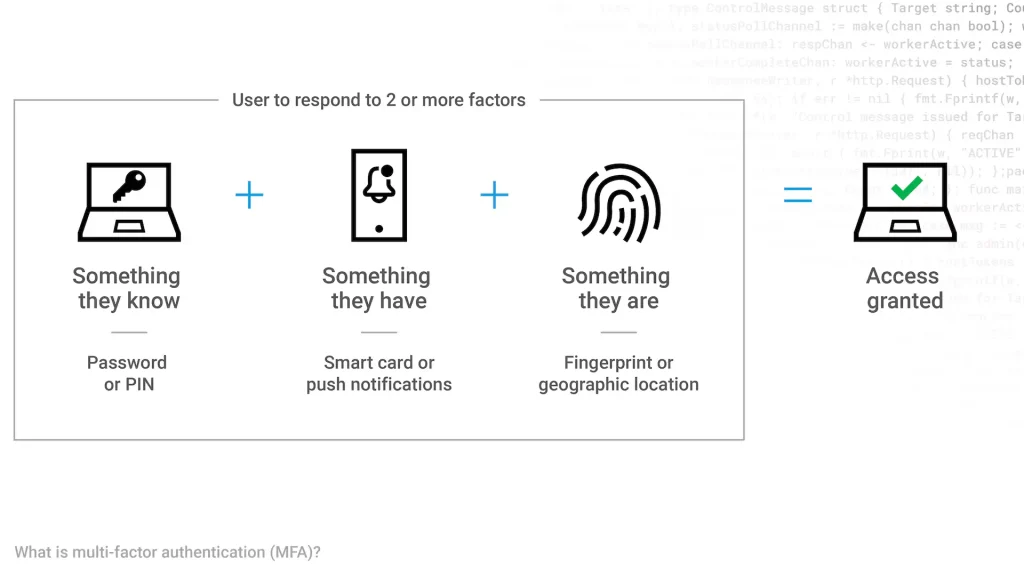
احراز هویت چند مرحلهای (Multi-Factor Authentication) یعنی افزودن یک لایه امنیتی فراتر از رمز عبور، بهطوریکه حتی با لو رفتن پسورد، هکر همچنان پشت درهای بسته بماند.
مکانیزم اجرایی
کاربر برای ورود باید دو یا چند فاکتور ارائه دهد:
چیزی که میداند (رمز عبور)، چیزی که دارد (کد ارسالشده به موبایل یا اپلیکیشن Authenticator) و چیزی که هست (اثر انگشت یا تشخیص چهره). فعالسازی این قابلیت روی حسابهای حساس، ریسک نفوذ را تا حدود ۹۹٪ درصد کاهش میدهد.
سناریوی واقعی
هکری از طریق فیشینگ، رمز عبور حساب بانکی شرکت را میرباید. بهمحض تلاش برای ورود، سیستم کد ششرقمی میخواهد که فقط روی گوشی مدیرعامل تولید میشود. هکر متوقف میشود و مدیرعامل با دریافت اعلان ورود مشکوک، بلافاصله رمز عبور را تغییر میدهد.
۲. مدیریت وصلهها و بهروزرسانی مستمر (Patch Management)
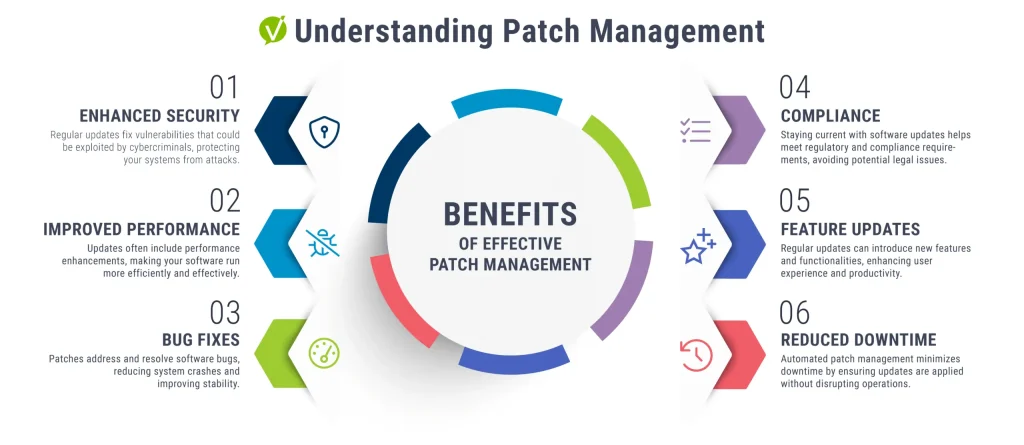
مدیریت وصلهها یعنی بهروزرسانی مداوم نرمافزارها برای بستن حفرههای امنیتی؛ چون هکرها معمولاً دنبال سیستمهایی میگردند که هنوز نسخه قدیمی و بدون وصله دارند.
مکانیزم اجرایی
هکرها شبکهها را برای یافتن باگهای شناختهشده در نسخههای قدیمی سیستمعامل، وردپرس یا افزونهها اسکن میکنند. استفاده از ابزارهای مدیریت متمرکز مانند WSUS برای بهروزرسانی خودکار، یک ضرورت عملی است.
سناریوی واقعی
یک حفره امنیتی در نسخه قدیمی ویندوز کشف میشود. سازمانهایی که آپدیت خودکار را غیرفعال کردهاند، طعمه بدافزاری میشوند که از همان حفره وارد شده و دادهها را رمزنگاری میکند؛ درحالیکه سیستمهای بهروز، این مسیر نفوذ را از قبل مسدود کردهاند.
۳. آموزش کارکنان؛ تقویت انسانیترین خط دفاعی
آموزش مستمر کارکنان (Staff Training) با هدف تبدیل آنها از یک هدف احتمالی به یک نگهبان هوشیار انجام میشود؛ چون خطای انسانی همچنان رایجترین دلیل نشت اطلاعات است.
مکانیزم اجرایی
کارکنان باید یاد بگیرند ایمیلهای جعلی را با بررسی دقیق آدرس فرستنده و لینکها تشخیص دهند. برگزاری دورههای شبیهسازی فیشینگ و تدوین دستورالعمل برای درخواستهای مشکوک مالی، از گامهای کلیدی است.
سناریوی واقعی
کارمندی ایمیلی دریافت میکند که ظاهراً از طرف مدیرعامل است و درخواست واریز فوری دارد. کارمند آموزشدیده، بهجای اقدام سریع، با یک تماس تلفنی صحت درخواست را بررسی کرده و متوجه تلاش برای کلاهبرداری میشود.
۴. حفاظت از نقاط پایانی (Endpoint Security)
با گسترش دورکاری، هر دستگاهی که به شبکه سازمان وصل میشود، یک دروازه بالقوه برای هکرهاست. حفاظت از نقطه پایانی (Endpoint) روی ایمنسازی همین مسیرها تمرکز دارد.

مکانیزم اجرایی
نصب نرمافزارهای امنیتی پیشرفته (EDR) روی تمام دستگاههای متصل، به سازمان اجازه میدهد رفتار دستگاه را زیر نظر بگیرد و در صورت مشاهده فعالیت غیرعادی، دسترسی آن را به شبکه اصلی قطع کند.
سناریوی واقعی
لپتاپ یک کارمند در منزل، به دلیل نصب یک نرمافزار آلوده، به بدافزار جاسوسی مبتلا میشود. بهمحض اتصال به VPN شرکت، سیستم امنیت نقطه پایانی متوجه فعالیت مشکوک میشود و اجازه نمیدهد بدافزار به فایلهای سرور اصلی دسترسی پیدا کند.
۵. استراتژی پشتیبانگیری منظم و آفلاین
پشتیبانگیری یعنی داشتن یک کپی امن از اطلاعات حیاتی در مکانی جداگانه؛ این آخرین سنگر دفاعی سازمان در برابر فجایع سایبری است.

مکانیزم اجرایی
استفاده از استراتژی سهدویک (سه نسخه پشتیبان، روی دو رسانه مختلف، که یکی خارج از سایت باشد) بهترین روش در این حوزه است. ذخیرهسازهای ابری با رمزنگاری سرتاسری تضمین میکنند حتی در صورت خرابی سختافزاری یا حمله باجافزار، دادهها قابل بازیابی بمانند.
سناریوی واقعی
یک شرکت مورد حمله باجافزار قرار میگیرد و هکر مبلغ هنگفتی برای باز کردن فایلها طلب میکند. شرکت بهجای پرداخت باج، آخرین نسخه پشتیبان تستشده خود را در فضای ابری بازیابی میکند و با کمترین وقفه به فعالیت برمیگردد.
۶. نصب و پیکربندی فایروال (Firewall) نسل جدید
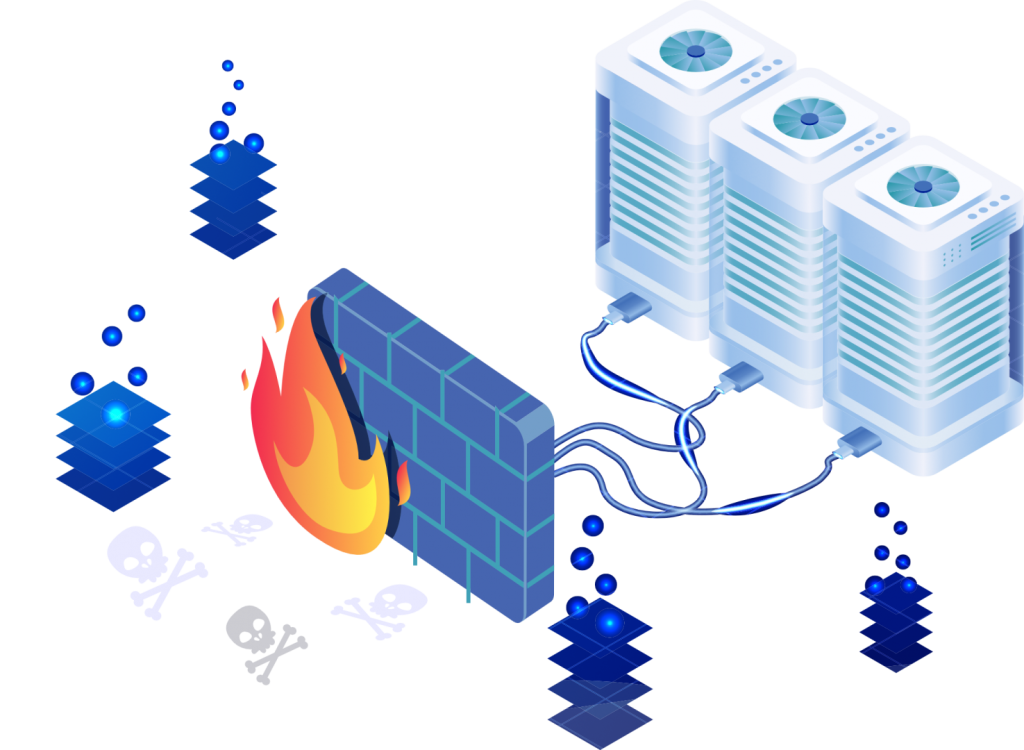
فایروال مانند یک مرزبان در ورودی شبکه عمل میکند و تمام ترافیک ورودی و خروجی را برای یافتن کدهای مخرب بازرسی میکند.
مکانیزم اجرایی
فایروالهای مدرن (WAF) میتوانند حملاتی مانند Brute Force و تزریق کد (SQL Injection) را پیش از رسیدن به سرور شناسایی و مسدود کنند. همچنین در برابر حملات DDoS، ترافیک غیرعادی تولیدشده توسط باتنتها را فیلتر کرده و سایت را در دسترس نگه میدارند.
سناریوی واقعی
هزاران ربات بهطور همزمان به وبسایت فروشگاهی شما حمله میکنند تا آن را از دسترس خارج کنند. فایروال با تشخیص الگوی ترافیک جعلی، این درخواستها را مسدود میکند و اجازه میدهد مشتریان واقعی خرید خود را ادامه دهند.
۷. مدیریت سطوح دسترسی (Access Management)
هر کارمند نباید به تمام اطلاعات شرکت دسترسی داشته باشد. مدیریت دسترسی بر پایه اصل حداقل امتیاز (Least Privilege) بنا شده است.

مکانیزم اجرایی
کاربران باید حسابهای کاربری مجزا داشته باشند و سطح دسترسی آنها فقط به منابعی محدود شود که برای کارشان ضروری است. همچنین باید از نصب خودسرانه نرمافزار توسط کارکنان روی سیستمهای اداری جلوگیری شود.
سناریوی واقعی
رمز عبور یک بازاریاب لو میرود. هکر وارد سیستم میشود اما چون حساب کاربری آن فرد دسترسی به دیتابیس مالی یا کدهای منبع سایت ندارد، خسارت فقط به همان بخش کوچک محدود میماند.
۸. امنیت وایفای و الزام استفاده از VPN
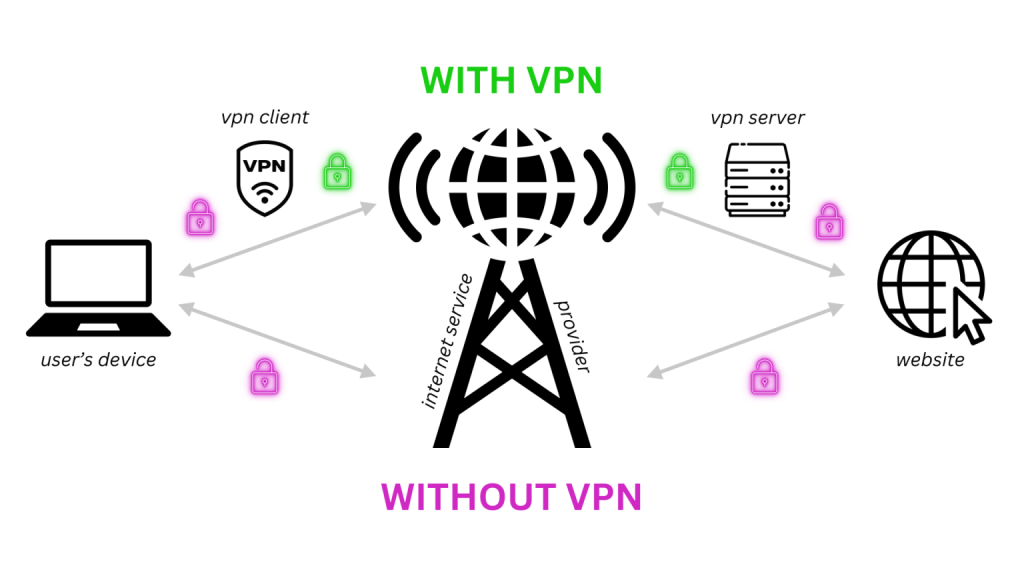
شبکههای بیسیم عمومی یا ناامن، یکی از راحتترین راهها برای سرقت اطلاعات در حال انتقال هستند.
مکانیزم اجرایی
شبکه وایفای اداری باید با پروتکلهای قوی مانند WPA3 رمزنگاری شود و نام شبکه پنهان بماند. همچنین همه کارمندان دورکار باید ملزم به استفاده از VPN برای ایجاد یک تونل امن و رمزنگاریشده باشند.
سناریوی واقعی
مدیر یک شرکت در فرودگاه به وایفای عمومی وصل میشود. هکری در همان شبکه قصد شنود اطلاعات را دارد، اما چون مدیر از VPN استفاده میکند، تمام دادههای او بهصورت رمزنگاریشده و غیرقابلفهم برای هکر جابهجا میشوند.
۹. کنترل دسترسی فیزیکی و سختافزاری
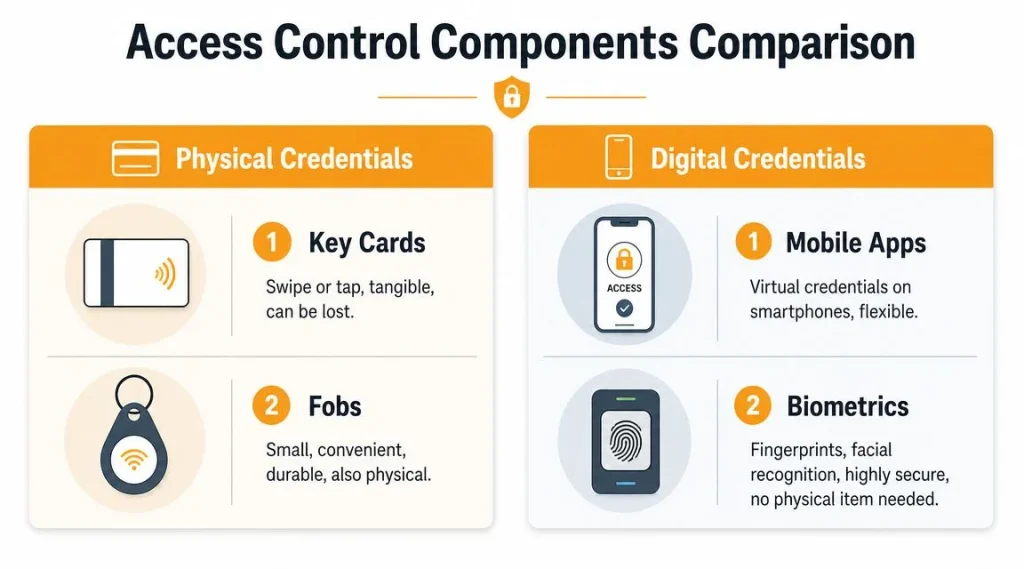
امنیت سایبری فقط پشت مانیتور نیست؛ دسترسی فیزیکی به کیسها و سرورها میتواند تمام لایههای حفاظتی نرمافزاری را در چند ثانیه دور بزند.
مکانیزم اجرایی
پورتهای USB غیرضروری باید مسدود شوند تا کسی نتواند با اتصال یک فلش آلوده، بدافزار را مستقیماً وارد شبکه کند. استفاده از دوربین مداربسته و قفل فیزیکی برای اتاق سرور، یک ضرورت است.
سناریوی واقعی
فردی در پوشش تعمیرکار وارد دفتر میشود و یک قطعه کوچک ثبت ضربات کیبورد را به پشت کیس وصل میکند تا رمزها را بدزدد. با نظارت فیزیکی و محدودیت پورتها، این قطعه شناسایی و حمله خنثی میشود.
۱۰. ممیزی امنیتی و تست نفوذ (Audit & Pentesting)
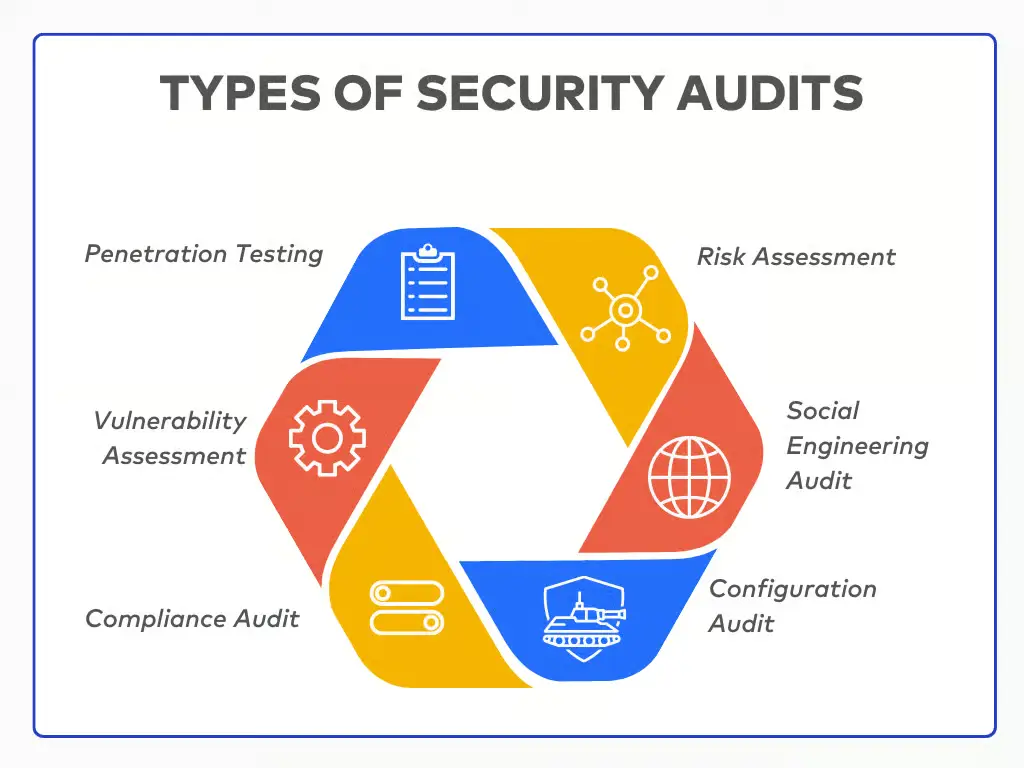
ممیزی یعنی بررسی فنی دورهای برای یافتن حفرههایی که ممکن است از چشم تیم داخلی پنهان مانده باشد. این فرآیند معمولاً بخشی از فعالیت مستمر یک مرکز عملیات امنیت (SOC) است.
مکانیزم اجرایی
با استفاده از خدمات متخصصان امنیت، نقاط ضعف سیستمها شناسایی و پیش از آنکه هکری آنها را پیدا کند، برطرف میشوند. این شامل تست نفوذ، یعنی حملات کنترلشده برای سنجش قدرت دفاعی، و بررسی نشانههای نفوذ (IoC) در سیستمهاست.
سناریوی واقعی
در یک ممیزی مشخص میشود اکانت یک کارمند اخراجشده هنوز فعال است. با بستن این دسترسی، یک راه نفوذ بزرگ که هکرها میتوانستند از آن سوءاستفاده کنند، مسدود میشود.
چگونه با حملات سایبری مقابله کنیم؟ (چکلیست شروع سریع)
اگر میخواهید امنیت سازمان خود را از همین امروز ارتقا دهید، این پنج قدم را در اولویت بگذارید:
- احراز هویت چند مرحلهای را روی تمام حسابهای حساس فعال کنید
- تمام سیستمعاملها و نرمافزارها را به آخرین نسخه بهروزرسانی کنید
- یک نسخه پشتیبان از دادههای حیاتی بگیرید و بازیابی آن را تست کنید
- رمزهای عبور تکراری را با رمزهای بالای دوازده کاراکتر و منحصربهفرد جایگزین کنید
- به تیم خود آموزش دهید هیچ درخواست مالی یا اطلاعاتی را بدون تأیید هویت جدی نگیرند
در تجربه متخصص شو دیدهایم که سازمانهایی که همین پنج قدم ساده را جدی میگیرند، حتی بدون بودجههای کلان امنیتی، سطح ریسک خود را بهطور محسوسی کاهش میدهند.
سؤالات متداول
مهمترین اولویت برای شروع مقابله با حملات سایبری چیست؟
فعالسازی احراز هویت چند مرحلهای روی حسابهای حساس، کمهزینهترین و مؤثرترین قدم اول برای هر سازمانی است.
آیا کسبوکارهای کوچک هم واقعاً هدف حملات سایبری هستند؟
بله. طبق آمار، نیمی از حملات سایبری مستقیماً کسبوکارهای کوچک و متوسط را هدف میگیرند، چون معمولاً کمترین لایه دفاعی را دارند.
پشتیبانگیری چطور میتواند جلوی خسارت باجافزار را بگیرد؟
اگر نسخه پشتیبان بهصورت آفلاین یا در فضای ابری رمزنگاریشده و تستشده نگهداری شود، سازمان بدون نیاز به پرداخت باج میتواند دادههای خود را بازیابی کند.
هر چند وقت یکبار باید ممیزی امنیتی و تست نفوذ انجام شود؟
بسته به حساسیت دادهها، معمولاً هر شش ماه تا یک سال یکبار توصیه میشود، همراه با بازبینی فوری پس از هر تغییر بزرگ در زیرساخت.
آیا نصب فایروال جایگزین آموزش کارکنان میشود؟
خیر. فایروال تهدیدات فنی را فیلتر میکند اما در برابر حملاتی که از طریق فریب انسانی مانند فیشینگ انجام میشوند، تنها آموزش کارکنان مؤثر است.
جمعبندی
امنیت سایبری یک مقصد نهایی نیست؛ مسیری مداوم از هوشیاری، بهروزرسانی و بازبینی است. هیچکدام از این ده روش بهتنهایی سازمان شما را ایمن نمیکند، اما ترکیب آنها یک دژ دیجیتال واقعی میسازد که عبور از آن برای هکرها پرهزینه و زمانبر میشود. اگر همین امروز فقط یک قدم بردارید، احراز هویت چند مرحلهای را روی مهمترین حسابهای سازمان خود فعال کنید و از همانجا شروع کنید.



بدون دیدگاه