زمان مطالعه : 2دقیقهباگ بانتی یا شکار باگ برنامهای است که در آن شرکتها، سازمانها یا توسعهدهندگان نرمافزار، به افرادی که بتوانند آسیبپذیریها ... ادامه مطلب
زمان مطالعه : 7دقیقهمسیرهای نفوذ هکرها به سامانه و شبکه شما بسیار متنوع و پیچیده هستند و به عوامل مختلفی از جمله نوع سامانه و شبکه، سطح امنیت آن، و تخصص و ابزار هکر بستگی دارد. ... ادامه مطلب
زمان مطالعه : 3دقیقهعامل تهدید (Threat Actor) اصطلاحی کلی برای هر فرد یا گروهی است که بالقوه میتواند به یک سیستم یا شبکه آسیب برساند. این افراد یا گروهها میتوانند انگیزههای مختلفی داشته باشند، از جمله سود مالی، جاسوسی یا خرابکاری. ... ادامه مطلب
زمان مطالعه : 4دقیقهامنیت اطلاعات به مجموعه اقداماتی گفته میشود که برای محافظت از اطلاعات در برابر دسترسی، استفاده، افشا، خواندن، نسخه برداری، ضبط، خراب کردن، تغییر و دستکاری غیرمجاز انجام میشود. ... ادامه مطلب
زمان مطالعه : 12دقیقههدف هر اقدام امنیتی، محافظت در برابر دسترسی غیر مجاز است. فناوری فریب نوعی از امنیت سایبری است که از تاکتیک های فریب دهنده، مانند محیط های شبکه جعلی و تله ها و طعمه ها، برای به دام انداختن مهاجمان و کسب اطلاعات بیشتر در مورد آنها استفاده می کند. طعمه ها، سرورها، برنامه های کاربردی و داده های مشروع را تقلید می کنند تا مجرمین فکر کنند به مهم ترین دارایی های یک کسب و کار نفوذ کرده اند و به آنها دسترسی پیدا کرده اند، در حالی که در واقع چنین اتفاقی نیفتاده است. ... ادامه مطلب
زمان مطالعه : 6دقیقهمحیط فیزیکی که در آن سیستم های کامپیوتری و شبکه های اطلاعاتی قرار دارند، نقش مهمی در حفظ امنیت اطلاعات ایفا می کند. عوامل زیست محیطی مانند دما، رطوبت، برق و آتش می توانند به طور قابل توجهی بر عملکرد و قابلیت اطمینان این سیستم ها تأثیر بگذارند و در صورت عدم کنترل مناسب، می توانند منجر به خطرات امنیتی قابل توجهی شوند. ... ادامه مطلب
زمان مطالعه : 4دقیقهامنیت فیزیکی به مجموعهای از اقدامات و تدابیر اطلاق میشود که برای محافظت از افراد، اموال و داراییهای فیزیکی در برابر آسیبهای مختلف، از جمله سرقت، جاسوسی، خرابکاری، بلایای طبیعی و حملات تروریستی به کار میرود. ... ادامه مطلب
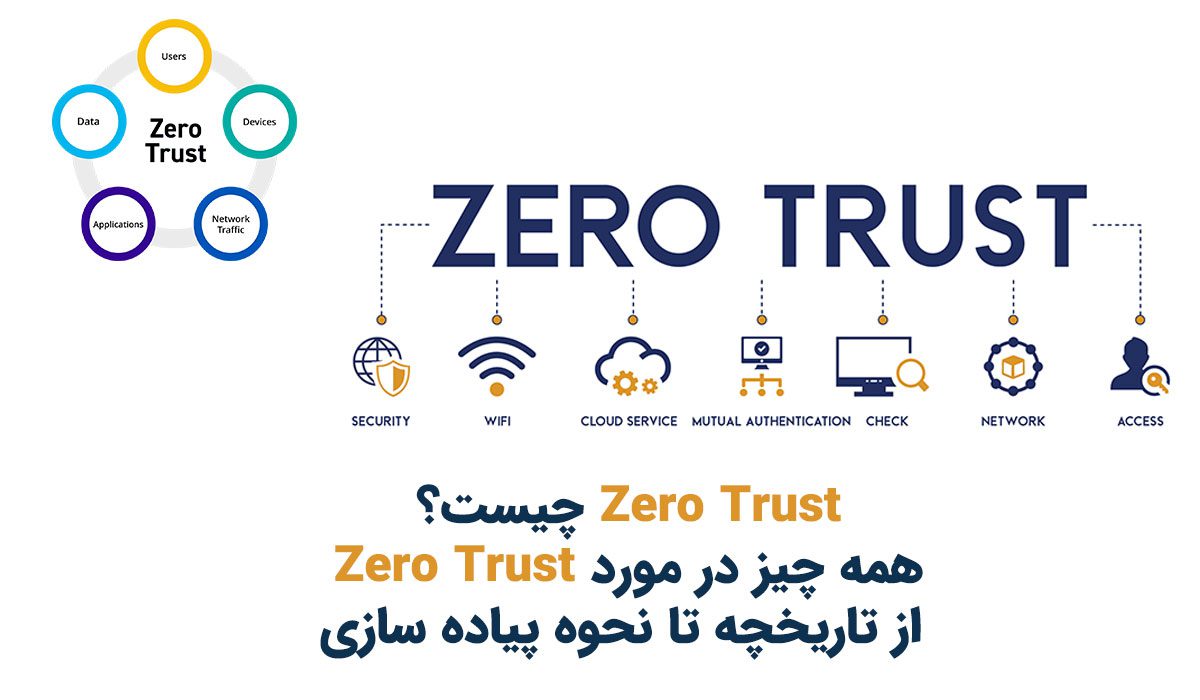
زمان مطالعه : 6دقیقهZero Trust، که به عنوان مدل امنیت Zero Trust یا معماری Zero Trust نیز شناخته می شود، رویکردی به استراتژی، طراحی و اجرای سیستم های IT است. مفهوم اصلی پشت مدل امنیت Zero Trust، "هرگز اعتماد نکن، همیشه تأیید کن" است، به این معنی که کاربران و دستگاه ها نباید به طور پیش فرض مورد اعتماد قرار گیرند، حتی اگر به یک شبکه مجاز مانند LAN شرکتی متصل باشند و حتی اگر قبلاً تأیید شده باشند. ... ادامه مطلب