
خیلی از سازمانها میلیونها تومان برای فایروال، آنتیویروس و ابزارهای امنیتی پیشرفته هزینه میکنند، اما وقتی از آنها میپرسید «آخرین باری که لاگهای سرورتان را بهصورت دقیق بررسی کردهاید کی بوده؟» جواب روشنی ندارند. همین نقطه، دقیقاً جایی است که بسیاری از نفوذها (Intrusion) کشفنشده باقی میمانند؛ نه به این دلیل که ابزار امنیتی نداشتهاند، بلکه به این دلیل که کسی دادههای تولیدشده توسط این ابزارها را تحلیل نکرده است. در این آموزش قرار است اصول تحلیل لاگ برای کشف نفوذ را از پایه تا سطح کاربردی بررسی کنیم؛ از اینکه یک لاگ چیست و از کجا جمعآوری میشود، تا اینکه چطور از دل لاگهای احراز هویت، پروکسی و وبسرور، نشانههای یک حمله در حال وقوع را پیدا کنیم. این راهنما هم برای کسی که تازه وارد حوزه امنیت شده مناسب است و هم برای تحلیلگرانی که در مرکز عملیات امنیت (Security Operations Center – SOC) روزانه با حجم بالای رویدادها سروکار دارند.
خلاصه: تحلیل لاگ (Log Analysis) برای کشف نفوذ یعنی جمعآوری، نرمالسازی و بررسی سیستماتیک رویدادهای ثبتشده در منابعی مثل لاگ احراز هویت (Authentication)، پروکسی و وبسرور، برای پیدا کردن الگوهایی مثل ورودهای ناموفق پیاپی، حرکت غیرعادی در شبکه یا خروج غیرمجاز داده. کلید کار، همبستهسازی (Correlation) رویدادها با یکدیگر و مقایسه آنها با یک خط پایه رفتاری است، نه صرفاً نگاهکردن به یک خط لاگ بهتنهایی.
تحلیل لاگ چیست و چرا در کشف نفوذ اهمیت دارد؟
لاگ (Log) متنی است که رویدادها و فعالیتهای رخداده در یک سیستم، برنامه یا شبکه را ثبت میکند. برای مثال، وقتی کاربری در ساعت مشخصی با رمز عبور خودش وارد یک سیستم میشود، این رویداد بهصورت یک خط لاگ ذخیره میشود که نشان میدهد چه کاربری، در چه تاریخ و ساعتی، به سیستم وارد شده است. اگر این خطهای بهظاهر ساده را کنار هم بگذاریم و بهدرستی تحلیل کنیم، عملاً یک تاریخچه کامل از رفتار کاربران و سیستمها در اختیار داریم؛ درست مثل بررسی ردپاها برای فهمیدن اینکه چه اتفاقی در شبکه افتاده است.
یکی از پرتکرارترین اشتباهات تیمهای فنی این است که فرض میکنند وجود فایروال یا آنتیویروس بهتنهایی کافی است. اما این ابزارها فقط چیزهایی را که «میشناسند» مسدود میکنند. بسیاری از حملات، بهخصوص حملات هدفمند و آهسته، از زیر رادار این ابزارها عبور میکنند و تنها ردی که از خود باقی میگذارند، چند سطر در یک فایل لاگ است. به همین دلیل، تحلیل لاگ یکی از مهارتهای اصلی برای تشخیص نفوذ (Intrusion Detection) و پاسخ به حادثه (Incident Response) به شمار میرود.
مزایای تحلیل منظم لاگ
تحلیل لاگ فقط یک فعالیت امنیتی صرف نیست، بلکه چند کاربرد موازی دارد:
- پیدا کردن و رفع مشکلات فنی و عملکردی در زمان کوتاه (عیبیابی یا Troubleshooting).
- بهبود امنیت سایبری سازمان از طریق کشف زودهنگام نفوذ و رفتار مشکوک.
- پشتیبانی از انطباق و ممیزی (Compliance and Audit) طبق استانداردهایی مثل ایزو ۲۷۰۰۱ (ISO ۲۷۰۰۱)، چارچوب NIST و مقررات GDPR.
- بهبود تجربه کاربری، از طریق شناسایی نقاطی که سرویس کند یا ناپایدار شده است.
لاگها از کجا جمعآوری میشوند؟
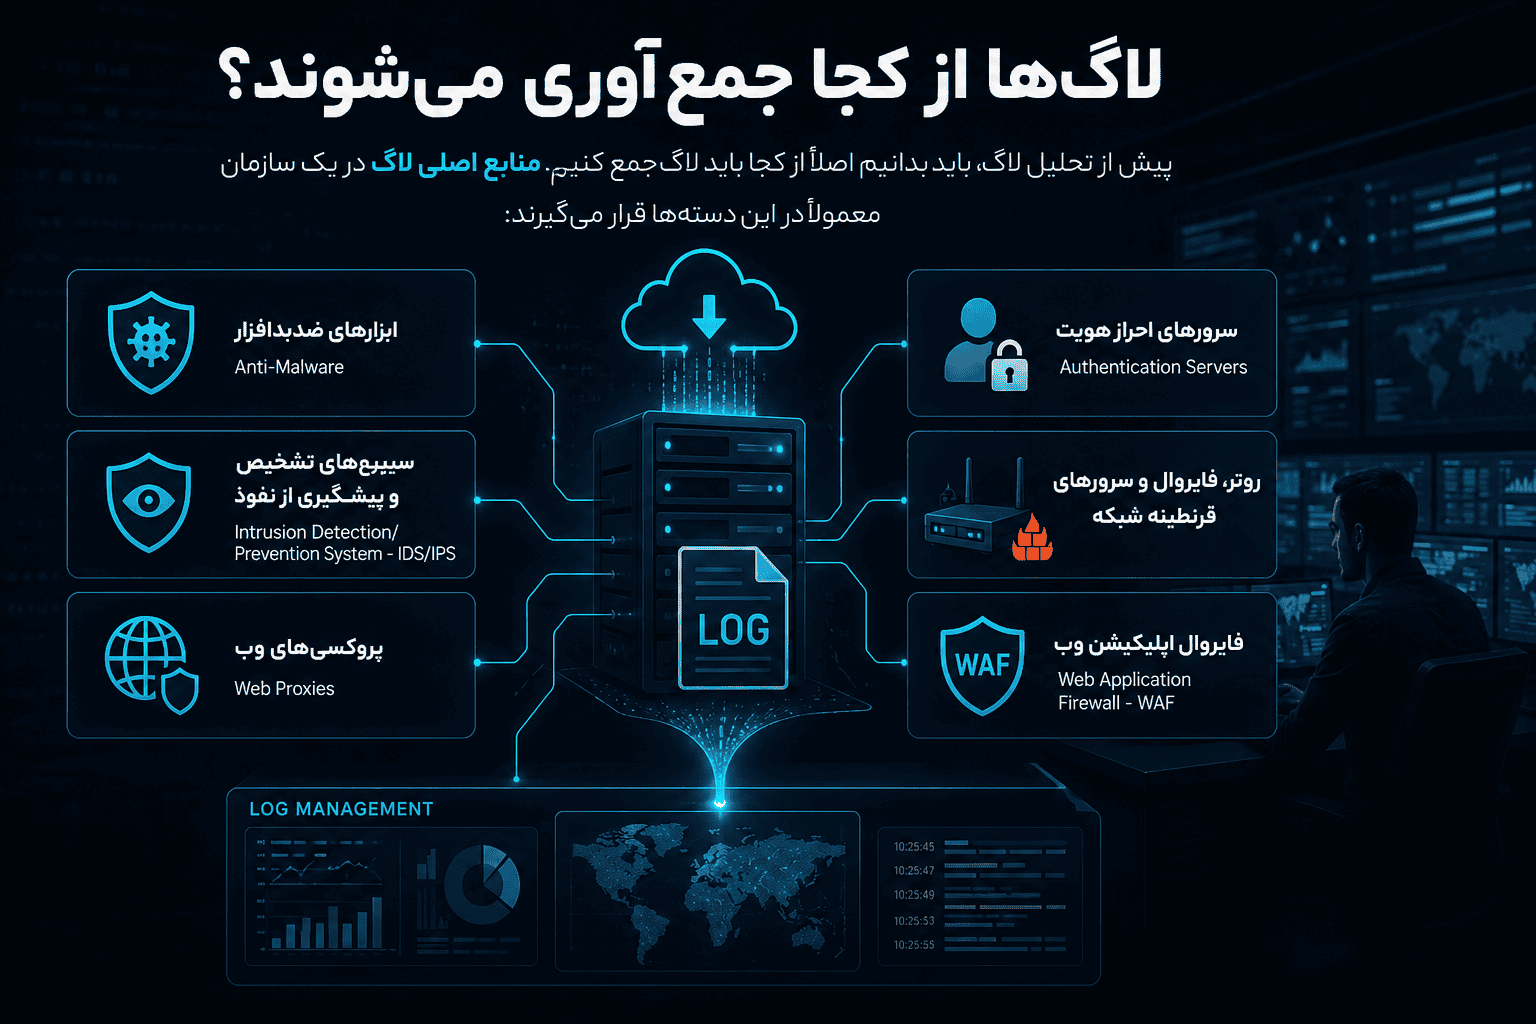
پیش از تحلیل لاگ، باید بدانیم اصلاً از کجا باید لاگ جمع کنیم. منابع اصلی لاگ در یک سازمان معمولاً در این دستهها قرار میگیرند:
نرمافزارها و تجهیزات امنیتی
- ابزارهای ضدبدافزار (Anti-Malware)
- سیستمهای تشخیص و پیشگیری از نفوذ (Intrusion Detection/Prevention System – IDS/IPS)
- پروکسیهای وب (Web Proxies)
- سرورهای احراز هویت (Authentication Servers)
- روتر، فایروال (Firewall) و سرورهای قرنطینه شبکه
- فایروال اپلیکیشن وب (Web Application Firewall – WAF)
شبکه، پایگاهداده و اپلیکیشن
در لایه شبکه، منابعی مثل Syslog، پروتکل SNMP و NetFlow اهمیت دارند. در پایگاهداده، لاگ پیکربندی و لاگ کوئری/ممیزی (Audit Log) کاربردی هستند و در سطح اپلیکیشن، لاگ وبسرور و رویدادهای برنامه از منابع اصلی بهشمار میروند.
سیستمعامل، مجازیسازی و ابر
در لینوکس، فایلهای Syslog و پیکربندی سیستم منبع اصلی هستند و در ویندوز، رجیستری و رویدادنگار (Event Viewer) این نقش را دارند؛ کافی است عبارت Event Viewer را در نوار جستوجوی ویندوز وارد کنید تا لاگهای رویداد را ببینید. در محیطهای مجازیسازیشده و ابری هم لاگ Hypervisor، سیستمعامل مهمان و سرویسهای ابری اهمیت پیدا میکنند.
اصول اولیه که پیش از تحلیل باید رعایت شوند
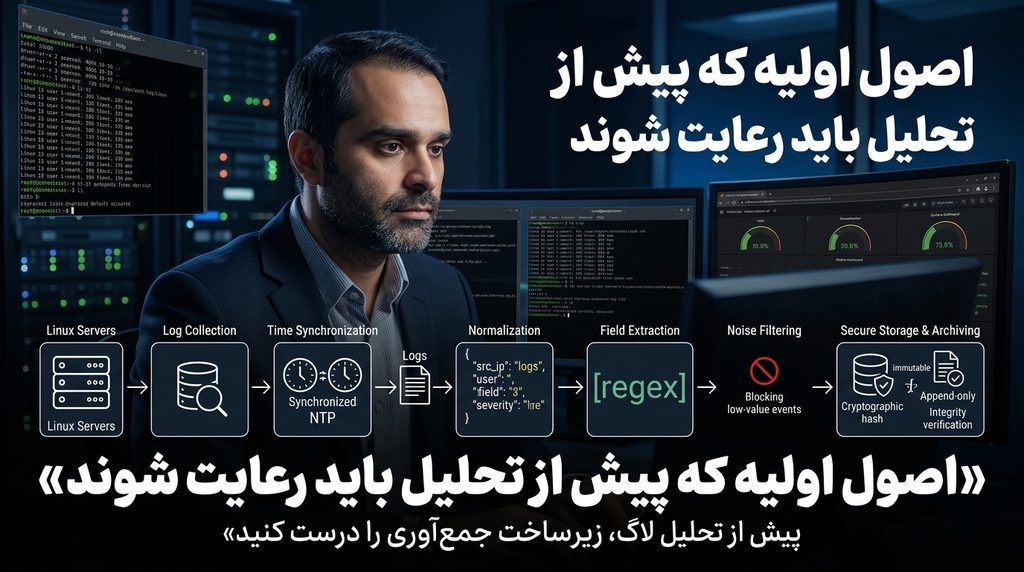
خیلی از تیمها مستقیم سراغ تحلیل و ساخت قوانین هشدار میروند، بدون اینکه زیرساخت جمعآوری لاگ را درست کرده باشند. نتیجه این کار، تحلیلی پر از خطا و هشدارهای اشتباه (False Positive) است. قبل از هر تحلیلی، این اصول را رعایت کنید:
- همزمانسازی زمان (Timestamp): همه لاگها باید با یک فرمت زمانی یکسان ثبت شوند؛ برای این کار باید یک سرور NTP پیکربندیشده داشته باشید تا زمان همه سیستمها یکی باشد.
- نرمالسازی (Normalization): فیلدهای کلیدی در همه لاگها باید نام یکسانی داشته باشند؛ مثلاً آیپی مبدا همیشه src_ip و آیپی مقصد همیشه dst_ip نامگذاری شود.
- استخراج فیلد: با استفاده از عبارات باقاعده (Regular Expression – Regex) یا پارسرهای اختصاصی مثل Grok در ELK یا Transform در Splunk، فیلدهای مهم را از دل متن خام لاگ استخراج کنید.
- فیلترکردن نویز: لاگهای تکراری یا کماهمیت را کنار بگذارید تا حجم داده برای تحلیل قابل مدیریت بماند.
- نگهداری و بایگانی: مدت نگهداری لاگ باید براساس سیاستهای سازمان و الزامات قانونی مشخص شود؛ معمولاً لاگهای حساس بین یک تا شش سال و لاگهای عمومی بین شش ماه تا یک سال نگهداری میشوند.
- یکپارچگی لاگ: محتوای لاگ نباید توسط هیچ فرد یا برنامهای قابل تغییر یا حذف باشد؛ در غیر این صورت، لاگ بهعنوان مدرک در پاسخ به حادثه بیاعتبار میشود.
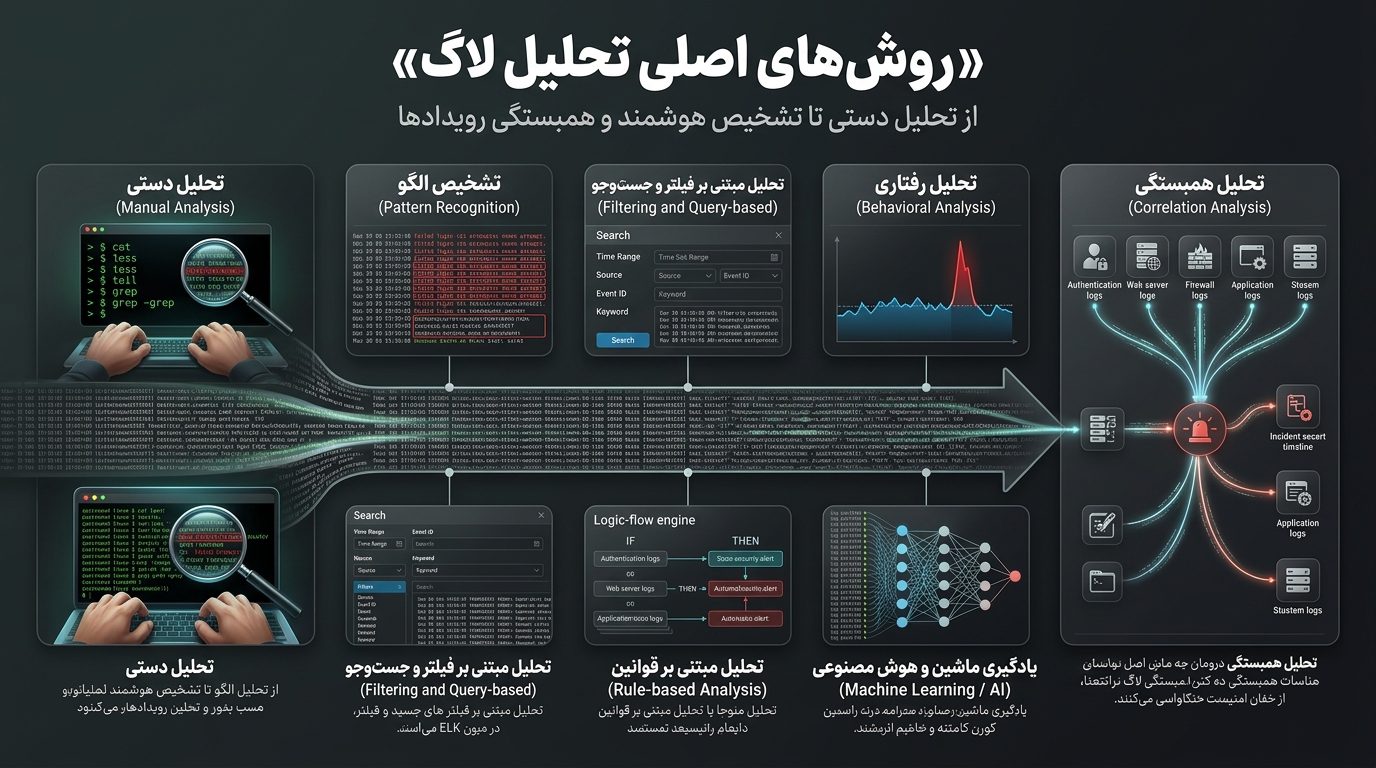
روشهای اصلی تحلیل لاگ
بسته به حجم داده و بلوغ تیم امنیتی، تحلیل لاگ میتواند به چند روش انجام شود:
- تحلیل دستی (Manual Analysis): مناسب سرورهای کوچک یا بررسی موردی یک حادثه خاص.
- تشخیص الگو (Pattern Recognition): جستوجوی الگوهای شناختهشده حمله در متن لاگ.
- تحلیل مبتنی بر فیلتر و جستوجو (Filtering and Query-based): استفاده از کوئریهای ساختاریافته در ابزارهایی مثل Splunk یا ELK.
- تحلیل رفتاری (Behavioral Analysis): ساخت یک خط پایه از رفتار عادی و هشدار در صورت انحراف از آن.
- تحلیل مبتنی بر قوانین (Rule-based Analysis): نوشتن قوانین مشخص برای الگوهای شناختهشده حمله.
- یادگیری ماشین و هوش مصنوعی (Machine Learning / AI): کشف الگوهای ناشناخته در حجم بسیار بالای داده.
- تحلیل همبستگی (Correlation Analysis): ترکیب رویدادهای مختلف از منابع گوناگون برای تشخیص یک زنجیره حمله؛ همان چیزی که در ادامه این مقاله بهطور مفصل به آن میپردازیم.
تحلیل لاگ پروکسی برای شناسایی رفتار مشکوک
پروکسی وب (Web Proxy) معمولاً همه ترافیک خروجی کاربران را از خودش عبور میدهد، به همین دلیل لاگ آن یکی از غنیترین منابع برای کشف تهدیدات داخلی است.
کاربران داخلی که به سیستمهای بیرونی حمله یا اسکن میکنند
اگر یک کاربر داخلی تلاش کند به صفحات ناموجود یا حساس در سایتهای خارجی دسترسی پیدا کند، پروکسی معمولاً کد خطای ۴۰۴ یا ۴۰۳ ثبت میکند. دیدن چند خطای مشابه از یک آیپی در بازه زمانی کوتاه، نشانه احتمالی اسکن یا جمعآوری اطلاعات (Information Gathering) است. البته باید فایلهای تصویری مثل gif، jpg و png را از این تحلیل کنار بگذارید تا با لینکهای شکسته اشتباه گرفته نشود.
کاربران آلوده به کرم، تروجان یا بدافزار
بسیاری از کرمها و بات نت ها (botnets) اعضای یک برای ارتباط با سرور فرماندهی (C2)، درخواستهای خاصی به آدرسهای مشخص ارسال میکنند. اگر در لاگ پروکسی الگوهای تکراری و غیرعادی از یک سیستم داخلی به سمت دامنههای ناشناخته ببینید، احتمال آلودگی آن سیستم به بدافزار بالاست. در تجربه متخصص شو در آموزش تیمهای امنیتی، این نوع الگوها معمولاً اولین سرنخی هستند که یک سیستم آلوده به بدافزار یا عضو یک باتنت را لو میدهند.
تحلیل لاگ وبسرور برای کشف حملات وب
بسیاری از تیمها فقط به سیستم تشخیص نفوذ شبکهای (Network Intrusion Detection System – NIDS) اتکا میکنند، اما این سیستمها معمولاً همبستگی خوبی برای ترافیک وب ندارند و روی ارتباطات رمزنگاریشده (HTTPS) اصلاً دید ندارند. اینجاست که لاگ خود وبسرور اهمیت پیدا میکند.
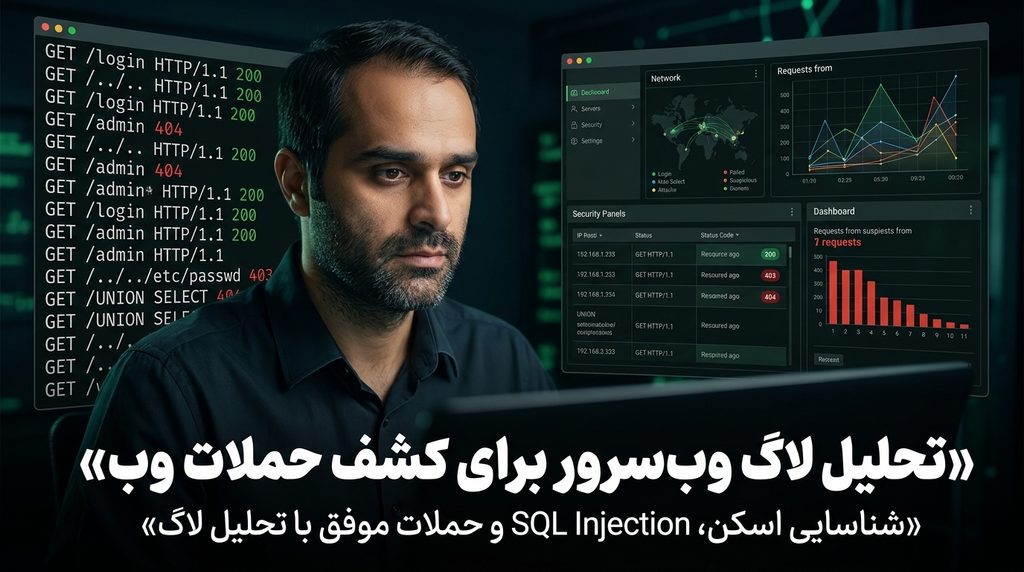
اسکن وب و جمعآوری اطلاعات پیش از حمله
قبل از هر حمله جدی، مهاجم معمولاً سرور را برای پیدا کردن نسخههای قدیمی یا آسیبپذیر (Vulnerable) اپلیکیشنها اسکن میکند. این کار معمولاً تعداد زیادی خطای ۴۰۰ در بازه زمانی کوتاه از یک آیپی تولید میکند.
چطور با تحلیل لاگ، حملات موفق را از ناموفق تشخیص دهیم؟
یکی از مهمترین مزیتهای تحلیل لاگ نسبت به NIDS این است که میتوانیم ببینیم آیا یک تلاش حمله واقعاً موفق شده یا نه. برای مثال، در تزریق کوئری اسکیوال (SQL Injection) یا پیمایش دایرکتوری (Directory Traversal)، با نگاهکردن به کد وضعیت HTTP بازگشتی (مثلاً ۲۰۰ در برابر ۴۰۴) میتوان فهمید کدام تلاش واقعاً نتیجه داده است. این تمایز به تیم امنیتی کمک میکند اولویت واکنش را درست تعیین کند؛ حمله موفق باید فوراً بررسی شود، حمله ناموفق در اولویت پایینتری قرار میگیرد.
شاخصها و الگوهای کلیدی برای کشف نفوذ در لاگ احراز هویت
لاگ احراز هویت (Authentication) شاید مستقیمترین منبع برای کشف نفوذ باشد، چون دقیقاً همان جایی است که تلاش برای دسترسی غیرمجاز ثبت میشود. در ادامه، مهمترین الگوهایی که یک تحلیلگر باید در این لاگها دنبال کند را بررسی میکنیم.
چطور با تحلیل لاگ ورود، حمله بروتفورس را شناسایی کنیم؟
حمله بروتفورس (Brute Force) و حمله دیکشنری (Dictionary Attack) از قدیمیترین اما هنوز هم پرتکرارترین روشهای نفوذ هستند. اگر در لاگ احراز هویت، چند ده تلاش ناموفق ورود از یک آیپی و در بازه زمانی چند دقیقهای ببینید، تقریباً مطمئن باشید که با یک حمله خودکار مواجهاید. اگر همین الگو از چند آیپی مختلف و همزمان دیده شود، احتمالاً با یک حمله توزیعشده (Distributed Attack) یا مشکل داخلی جدیتر روبهرو هستید.
ناهنجاریهای احراز هویت (Authentication Anomalies)
یکی از خطرناکترین الگوهایی که میتوان در لاگ دید، توالی «ورود ناموفق و سپس ورود موفق» همراه با تغییر موقعیت جغرافیایی است. مثلاً کاربری از تهران چند بار تلاش ناموفق برای ورود دارد و یک ساعت بعد، همان حساب از یک کشور دیگر با موفقیت وارد سیستم میشود. برای تشخیص این الگو باید توالی fail-to-success، آدرس آیپی، موقعیت جغرافیایی و فاصله زمانی بین تلاشها را با هم بررسی کرد. اقدام مناسب در این حالت، فعالسازی احراز هویت چندعاملی (Multi-Factor Authentication – MFA) و مسدودسازی آیپیهای مشکوک است.
حرکت داخل شبکه (Lateral Movement)
پس از نفوذ اولیه، مهاجم معمولاً تلاش میکند به سرورها و سرویسهای دیگر هم دسترسی پیدا کند. اگر یک حساب کاربری بلافاصله بعد از ورود موفق، به چند فایلسرور یا پایگاهداده مختلف وصل شود و دستورهای سطح بالا اجرا کند، این رفتار باید بررسی شود. تحلیل لاگهای دسترسی به فایل، رویدادهای ورود روی میزبانهای مختلف و اجرای دستور از راه دور، ابزار اصلی تشخیص این الگو هستند.
بالابردن سطح دسترسی (Privilege Escalation)
در این الگو، مهاجم تلاش میکند سطح دسترسی خود را افزایش دهد؛ برای مثال، اضافهشدن ناگهانی یک کاربر به گروه مدیران بدون اطلاع مدیر سیستم. تغییرات عضویت گروهها در اکتیو دایرکتوری (Active Directory) و رویدادهای افزودن یا حذف کاربر، مهمترین منابع برای شناسایی این نوع رفتار هستند.
ماندگاری در شبکه (Persistence)
مهاجمانی که میخواهند دسترسی خود را حفظ کنند، معمولاً یک وظیفه زمانبندیشده (Scheduled Task) جدید میسازند، یک سرویس ناشناخته نصب میکنند یا یک کلید اجرای خودکار (Autorun) در رجیستری ویندوز ثبت میکنند. جستوجوی این موارد در لاگهای سیستم، یکی از راههای کشف تلاش برای ماندگاری مهاجم است.
خروج غیرمجاز داده (Data Exfiltration)
در نهایت، اگر هدف مهاجم سرقت داده باشد، معمولاً حجم بالا یا مکرری از داده به سمت یک مقصد خارجی منتقل میشود؛ گاهی با پروتکلهای غیرمعمول مثل SFTP به یک آدرس ناشناس. بررسی حجم انتقال خروجی و ترافیک به سمت آیپی یا دامنههای غیرمجاز، کلید تشخیص این مرحله است.
مثال عملی: تحلیل یک نمونه لاگ SSH برای شناسایی بروتفورس
فرض کنید در لاگ سرویس SSH یک سرور لینوکسی، چنین رکوردهایی را میبینید: چندین خط پیاپی با پیام «Failed password for invalid user» برای نامهای کاربری مختلف مثل admin، test و root، همه از یک آدرس آیپی و در فاصله چند ثانیه از هم. این دقیقاً همان الگویی است که در بخش قبل توضیح دادیم.
اقدام عملی که همین امروز میتوانید انجام بدهید: روی سرور خودتان دستور زیر را برای شمارش تعداد تلاشهای ناموفق ورود SSH از هر آیپی اجرا کنید و اگر عددی غیرعادی دیدید، آن آیپی را با فایروال یا ابزاری مثل fail2ban مسدود کنید:
grep "Failed password" /var/log/auth.log | awk '{print $(NF-3)}' | sort | uniq -c | sort -nr | headهمین یک خط دستور، بدون نیاز به هیچ ابزار پیچیدهای، میتواند نشانههای یک حمله بروتفورس در حال وقوع را در چند ثانیه به شما نشان دهد.
ابزارها و راهکارهای خودکارسازی تحلیل لاگ
در مقیاس یک سرور، بررسی دستی لاگها شدنی است؛ اما در مقیاس یک سازمان با دهها سرور و صدها کاربر، تحلیل دستی عملاً غیرممکن میشود. اینجاست که راهکارهای مدیریت اطلاعات و رویدادهای امنیتی (Security Information and Event Management – SIEM) مثل Splunk و ELK Stack وارد میشوند. این ابزارها لاگها را از منابع مختلف جمعآوری، نرمالسازی و همبسته میکنند تا الگوهای حمله را خودکار پیدا کنند.
سیستمهای تشخیص نفوذ مبتنی بر میزبان (Host-based Intrusion Detection System – HIDS) مثل OSSEC هم از همین رویکرد استفاده میکنند؛ قوانینی برای فرمتهای مختلف لاگ دارند و میتوانند بخش زیادی از الگوهایی که در این مقاله بررسی کردیم را بهصورت خودکار تشخیص بدهند. اگر تازه میخواهید وارد این حوزه شوید، آشنایی با یک نرمافزار مدیریت لاگ به شما کمک میکند فرایند جمعآوری، ذخیرهسازی و تحلیل لاگها را از حالت پراکنده و دستی خارج کنید.
در کنار SIEM، شناخت شاخصهای نفوذ (Indicators of Compromise – IoC) هم به تحلیل لاگ عمق میبخشد؛ چون این شاخصها به شما میگویند دقیقاً دنبال چه آیپیها، دامنهها یا الگوهای رفتاری خاصی در لاگهای خود بگردید، بهجای اینکه هر خط را بدون هدف مشخص بررسی کنید.
اشتباهات رایج در تحلیل لاگ
حتی تیمهای باتجربه هم گاهی در این تلهها میافتند:
- عدم همزمانسازی ساعت سیستمها، که همبستهسازی رویدادها را عملاً غیرممکن میکند.
- نداشتن یک ساختار داده نرمالشده (Schema)، که تحلیل بین منابع مختلف را دشوار میسازد.
- تمرکز صرف روی امضاهای شناختهشده (Signature) و نادیدهگرفتن تحلیل رفتاری، که باعث ازدسترفتن حملات ناشناخته میشود.
- نداشتن برنامه مشخص برای نگهداری و بایگانی لاگ، که هم مشکل قانونی ایجاد میکند و هم مانع بررسی حوادث قدیمی میشود.
سؤالات متداول
یک رویداد بهتنهایی بهندرت قطعیت میدهد. باید آن را در کنار رویدادهای دیگر (زمان، منبع، توالی و حجم تکرار) بررسی کنید. مثلاً یک ورود ناموفق عادی است، اما دهها ورود ناموفق از یک آیپی در چند ثانیه، همراه با یک ورود موفق بعدی، دیگر عادی نیست.
خیر. لاگکردن بیشازحد هم هزینه ذخیرهسازی را بالا میبرد و هم نویز تحلیل را زیاد میکند. بهتر است بر اساس نیاز امنیتی و الزامات قانونی سازمان، منابع مهم (احراز هویت، فایروال، وبسرور، دیتابیسهای حساس) اولویتبندی شوند.
ابتدا روی لاگهای احراز هویت و لاگهای مرتبط با داراییهای حساس تمرکز کنید، چون بیشترین ارتباط مستقیم را با نفوذ دارند. سپس با استفاده از یک SIEM یا ابزار همبستهسازی، فیلتر و قوانین هشدار را طوری تنظیم کنید که فقط الگوهای واقعاً مشکوک به دست تحلیلگر برسد.
NIDS ترافیک شبکه را در لحظه بررسی میکند و بیشتر بر اساس امضای حملات شناختهشده عمل میکند، اما روی ترافیک رمزنگاریشده دید ندارد. تحلیل لاگ میتواند نتیجه واقعی یک حمله را هم نشان بدهد، حتی برای ترافیک HTTPS، چون مستقیماً به رویدادهای ثبتشده در خود سرور نگاه میکند.
خیر. حتی یک سرور شخصی یا یک وبسایت کوچک هم هدف حملات خودکار بروتفورس و اسکن قرار میگیرد. مثال عملی گفتهشده در این مقاله را میتوان روی هر سروری، حتی یک سرور مجازی کوچک، اجرا کرد.
جمعبندی
تحلیل لاگ برای کشف نفوذ، یک مهارت است که با تمرین به دست میآید، نه صرفاً با خرید یک ابزار گرانقیمت. نکته کلیدی این است که پیش از هر تحلیلی، زیرساخت جمعآوری، همزمانسازی و نرمالسازی لاگ را درست کنید؛ سپس رویدادهای احراز هویت، پروکسی و وبسرور را جداگانه اما در کنار هم تحلیل کنید و بهجای واکنش به هر خط لاگ بهتنهایی، دنبال الگو و توالی رویدادها بگردید.
اگر تازه شروع کردهاید، همان دستور سادهای که در بخش مثال عملی آوردیم را همین امروز روی یک سرور واقعی امتحان کنید؛ همین یک قدم کوچک میتواند اولین سرنخ یک حمله در حال وقوع را جلوی چشمتان بگذارد.



بدون دیدگاه