
هر ثانیه در فضای وب، میلیاردها داده جدید تولید میشود: از ثبت یک زیردامنه در سرورهای ابری و کامیت کردن ناخواسته کلیدهای API در گیتهاب، تا پستهای شبکههای اجتماعی، اسناد ثبت شرکتها و نشتهای اطلاعاتی در انجمنهای زیرزمینی. برای یک فرد عادی، این حجم از داده صرفاً نویزهای پراکنده اینترنتی است؛ اما برای یک تحلیلگر امنیت سایبری، کارشناس تست نفوذ یا پژوهشگر جرایم دیجیتال، این دادهها قطعات یک پازل حیاتی هستند. اوسینت (OSINT) یا هوش منابع باز (Open-Source Intelligence)، دانش، متدولوژی و هنر استخراج قانونی این دادههای عمومی، پیوند دادن آنها به یکدیگر و تبدیلشان به «هوش اقدامپذیر» برای دفاع از سازمان یا شناسایی تهدیدات پیش از وقوع حمله است.
خلاصه: اوسینت (OSINT) فرآیند نظاممند جمعآوری، پالایش و تحلیل اطلاعاتی است که بهصورت عمومی و قانونی در دسترس همگان قرار دارد (بدون نیاز به هک کردن یا نفوذ غیرمجاز). در امنیت سایبری، تیمهای قرمز (Red Teams) از اوسینت برای شناسایی سطح حمله (Attack Surface) و مهندسی اجتماعی استفاده میکنند و تیمهای آبی (Blue Teams) و تحلیلگران هوش تهدید (CTI) از آن برای کشف اطلاعات لو رفته، پایش ردپای دیجیتال سازمان و شکار تهدید بهره میبرند. یکی از مهمترین مراجع این حوزه، OSINT Framework است که صدها ابزار و منبع اطلاعاتی را در یک ساختار درختی تعاملی دستهبندی کرده است.
اوسینت (OSINT) دقیقاً چیست و چه تفاوتی با نرمافزار متنباز دارد؟
واژه OSINT مخفف عبارت Open-Source Intelligence است. یکی از رایجترین سوءتفاهمها در میان تازهواردان، اشتباه گرفتن عبارت «Open-Source» در اوسینت با «نرمافزارهای متنباز» (Open-Source Software مانند لینوکس) است. در ادبیات اطلاعاتی و امنیتی (بهویژه در تعاریف استاندارد نهادهایی مانند NIST و SANS)، منظور از «منبع باز»، ماهیت دسترسی به منبع اطلاعات است؛ یعنی هر اطلاعاتی که بدون شکستن قفلهای امنیتی، بدون نقض قوانین کپیرایت یا حریم خصوصی و بدون دسترسی غیرمجاز، برای عموم قابل مشاهده، خرید یا دریافت باشد.
نکته بنیادین دیگر، تفاوت میان «داده عمومی» و «هوش (Intelligence)» است. پیدا کردن آدرس ایمیل مدیر فناوری اطلاعات یک شرکت در لینکدین، صرفاً داده (Data) است. اما زمانی که تحلیلگر اوسینت متوجه میشود این ایمیل در یک پایگاه داده نشتیافته (Data Breach) حضور دارد، الگوی رمزهای عبور قبلی او را استخراج میکند و متوجه میشود که سرور VPN شرکت فاقد احراز هویت دومرحلهای (MFA) است، این داده خام به هوش اقدامپذیر تبدیل شده است که ریسک فوری نفوذ را نشان میدهد.
منابع اصلی جمعآوری اطلاعات در اوسینت (لایههای وب و فراتر از آن)
برخلاف تصور عمومی که اوسینت را به جستجو در گوگل محدود میداند، منابع اطلاعاتی اوسینت گسترهای بسیار وسیع دارند و هر سه لایه وب و حتی منابع غیرالکترونیکی را پوشش میدهند:
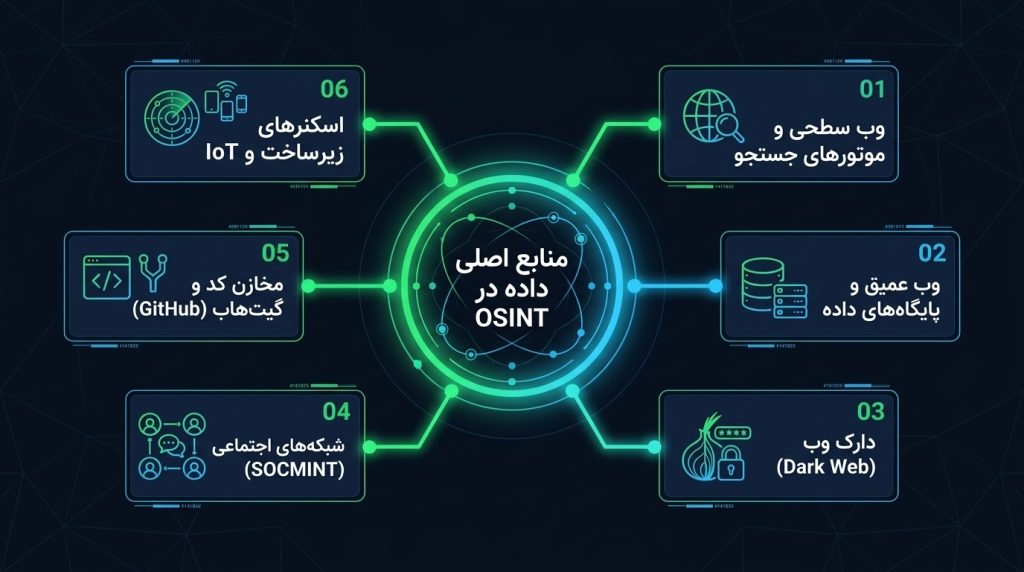
- وب سطحی (Surface Web): تمام وبسایتهای ایندکسشده توسط موتورهای جستجو، وبلاگها، انجمنهای عمومی، سایتهای خبری و پرتالهای سازمانی.
- وب عمیق (Deep Web): بخش بزرگی از اینترنت که توسط موتورهای جستجوی معمولی ایندکس نمیشود اما دسترسی به آن کاملاً قانونی است؛ مانند پایگاههای داده ثبت شرکتها (نظیر روزنامه رسمی)، آرشیو دادگاهها، پایگاههای داده علمی و آکادمیک، اطلاعات ثبت دامنه (WHOIS) و سامانههای استعلام دولتی.
- وب تاریک (Dark Web): شبکههای رمزنگاریشده (مانند Tor و I2P) که در آنها انجمنهای هکری، بازارهای سیاه خرید و فروش دسترسی (Initial Access Brokers) و سایتهای افشای اطلاعات گروههای باجافزاری (Ransomware Leak Sites) فعالیت میکنند. پایش وب تاریک یکی از حیاتیترین بخشهای اوسینت برای شناسایی لو رفتن اطلاعات سازمان است.
- شبکههای اجتماعی (SOCMINT): پلتفرمهایی نظیر لینکدین، ایکس (توییتر)، تلگرام، اینستاگرام و ردیت که اطلاعات ارزشمندی درباره ساختار منابع انسانی سازمان، تکنولوژیهای مورد استفاده (از طریق آگهیهای استخدام) و موقعیت مکانی افراد ارائه میدهند.
- مخازن کد و زیرساختهای فنی: پلتفرمهایی مانند GitHub، GitLab، Docker Hub و Pastebin که برنامهنویسیها گاهی بهشتباه کلیدهای API، توکنهای دسترسی، فایلهای تنظیمات (`.env`) و رمزهای عبور پایگاه داده را در آنها منتشر میکنند.
- موتورهای جستجوی دستگاههای متصل (IoT & Infrastructure): سرویسهایی مانند Shodan، Censys و FOFA که کل فضای آدرسهای IP اینترنت را اسکن کرده و پورتهای باز، بنر سرویسها، دوربینهای مداربسته، سرورهای صنعتی (ICS/SCADA) و گواهیهای SSL/TLS را فهرست میکنند.
- ابردادهها و اطلاعات مکانی (Metadata & GEOINT): دادههای پنهانشده در دل فایلهای منتشرشده در سایت سازمان (مانند اطلاعات EXIF تصاویر یا متادیتای فایلهای PDF و Word که نام کاربری سیستم تولیدکننده، نسخه نرمافزار و مسیر پوشههای داخلی شبکه را لو میدهند) و تصاویر ماهوارهای.
تفاوت اوسینت غیرفعال (Passive) و اوسینت فعال (Active)
در متدولوژیهای استاندارد تست نفوذ و ارزیابی امنیتی، نحوه جمعآوری اطلاعات اوسینت به دو دسته کلی تقسیم میشود که تفاوت آنها در میزان تعامل مستقیم با زیرساخت هدف و ریسک شناسایی شدن است:
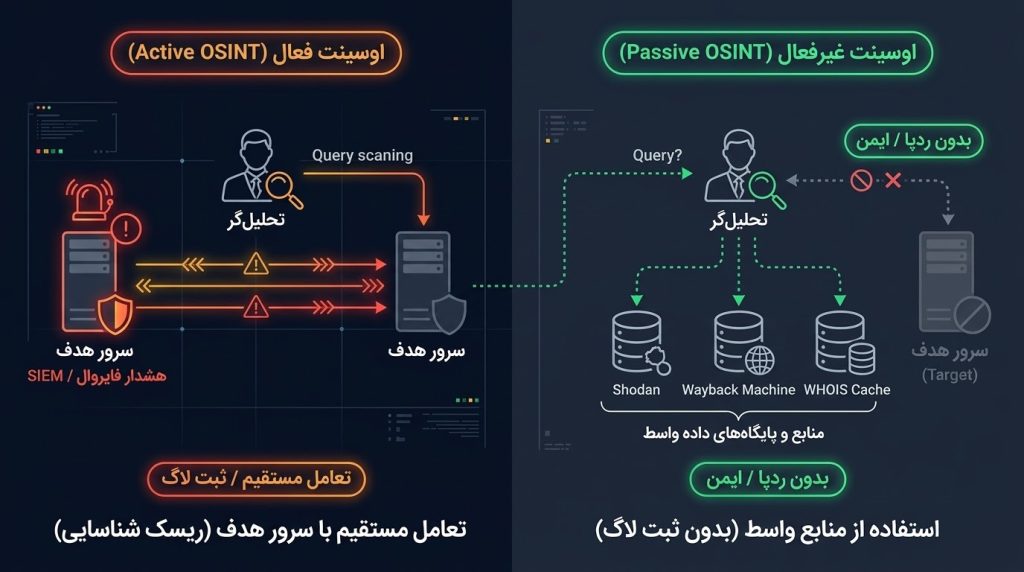
۱. اوسینت غیرفعال (Passive OSINT / Passive Reconnaissance)
در این روش، تحلیلگر هیچ پکت یا درخواست مستقیمی به سرورها یا کارمندان سازمان هدف ارسال نمیکند. تمام اطلاعات از طریق واسطهها و منابع شخص ثالث (Third-Party Sources) جمعآوری میشود. برای مثال، بهجای اینکه خودتان پورتهای سرور هدف را اسکن کنید (که در فایروال و SIEM هدف ثبت میشود)، به سایت Shodan یا Censys میروید و نتیجه اسکن قبلی آنها را میخوانید؛ یا بهجای باز کردن مستقیم سایت هدف، نسخه کششده آن را در Wayback Machine (Archive.org) بررسی میکنید. در این حالت، ردپای شما در لاگهای امنیتی هدف صفر است.
۲. اوسینت نیمهفعال و فعال (Semi-Passive & Active OSINT)
در این سطح، تحلیلگر تعامل حداقلی یا مستقیمی با داراییهای هدف برقرار میکند تا اطلاعات دقیقتری به دست آورد؛ مانند دانلود فایلهای PDF مستقیم از وبسایت شرکت برای استخراج متادیتا (نیمهفعال)، اجرای کوئریهای مستقیم DNS Zone Transfer، سرشماری زیردامنهها (Subdomain Enumeration) با ارسال درخواست، یا بازدید از پروفایل لینکدین کارمندان. این اقدامات ممکن است آدرس IP تحلیلگر یا فعالیت او را در سامانههای مانیتورینگ هدف ثبت کند و نیازمند رعایت دقیق اصول حفاظت عملیاتی (OPSEC) است.
چرخه حیات اوسینت (The ۵-Step OSINT Lifecycle)
بزرگترین تلهای که تحلیلگران اوسینت در آن گرفتار میشوند، سرریز اطلاعات (Information Overload) یا گم شدن در اقیانوس دادهها (Analysis Paralysis) است. برای جلوگیری از جمعآوری بیهدف اطلاعات، سازمانهای اطلاعاتی و امنیتی یک چرخه ۵ مرحلهای استاندارد را دنبال میکنند:
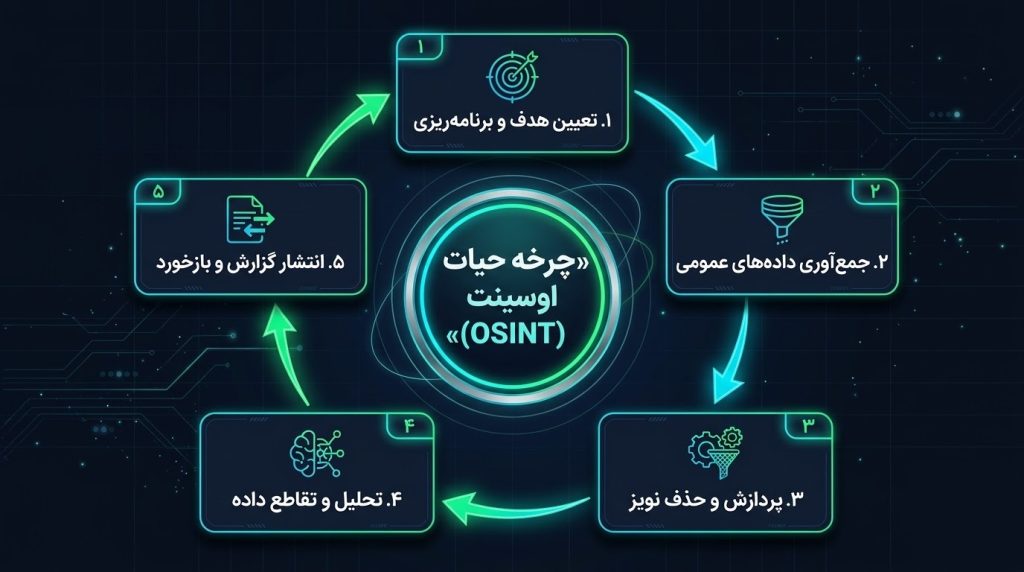
- تعیین نیازمندیها و برنامهریزی (Direction & Planning): پیش از باز کردن هر ابزاری، باید هدف دقیق مشخص شود. آیا به دنبال کشف داراییهای ابری فراموششده سازمان (Shadow IT) هستیم؟ آیا میخواهیم اعتبار یک تأمینکننده جدید را بسنجیم؟ یا در حال بررسی یک دامنه فیشینگ هستیم؟ تعیین دامنه (Scope) و سؤالات کلیدی در این گام انجام میشود.
- جمعآوری دادهها (Collection): انتخاب ابزارها و منابع مناسب بر اساس نیازمندی مرحله اول و استخراج دادههای خام (از طریق اسکریپتهای خودکار، APIها، دُرکهای گوگل یا جستجوی دستی) با رعایت کامل امنیت عملیاتی.
- پردازش و پالایش (Processing & Exploitation): دادههای جمعآوریشده معمولاً پر از نویز، موارد تکراری، فرمتهای ناهماهنگ و زبانهای مختلف هستند. در این مرحله، دادهها پاکسازی، ترجمه، ساختاربندی (مثلاً تبدیل به فایلهای CSV یا گرافهای ارتباطی) و فیلتر میشوند.
- تحلیل و تولید هوش (Analysis & Production): قلب تپنده اوسینت. تحلیلگر با استفاده از تکنیکهای «تقاطع داده» (Pivoting) و اعتبارسنجی چندمنبعی، صحت اطلاعات را میسنجد، ارتباط بین موجودیتها (مثلاً ارتباط یک ایمیل ثبت دامنه با یک اکانت گیتهاب و یک شرکت صوری) را کشف میکند و پاسخ سؤال مرحله اول را تدوین مینماید.
- انتشار و بازخورد (Dissemination & Feedback): ارائه گزارش نهایی به ذینفعان (مدیران، تیم SOC، یا مشتری تست نفوذ) در قالبی شفاف و همراه با شواهد مستند، و دریافت بازخورد برای اصلاح چرخههای بعدی.
آشنایی با OSINT Framework و آموزش گامبهگام کار با آن
وقتی صحبت از ابزارهای اوسینت میشود، نخستین مرجعی که هر متخصص امنیتی به سراغ آن میرود، وبسایت OSINT Framework (به آدرس osintframework.com) است که ابتدا توسط جاستین نوردین (Justin Nordine) به عنوان یک پروژه متنباز ایجاد شد. اما یک نکته بسیار مهم وجود دارد که باید به آن توجه کنید:
تفاوت مفهوم «چارچوب اوسینت» با «وبسایت OSINT Framework»: در ادبیات کلان امنیت سایبری (مانند گزارشهای Bitsight و Gartner)، منظور از «یک چارچوب اوسینت» (An OSINT Framework)، متدولوژی و معماری سازمانی جمعآوری هوش منابع باز است. اما وبسایت osintframework.com یک دایرکتوری درختی و تعاملی (Interactive Mind-Map) است که صدها ابزار، وبسایت و سرویس رایگان و تجاری اوسینت را در ۳۲ دستهبندی موضوعی سازماندهی کرده است تا تحلیلگر دقیقاً بداند برای هر نوع داده (ایمیل، نام کاربری، دامنه، شماره تلفن، تصویر و…) به کجا مراجعه کند.
نحوه کار با درختواره OSINT Framework و معنای علائم آن
ساختار این وبسایت از چپ به راست باز میشود. در سمت چپ، گره اصلی (OSINT Framework) قرار دارد و با کلیک روی هر شاخه (مثلاً Username یا Domain Name)، زیرشاخههای تخصصیتر و در نهایت لینک مستقیم ابزارها نمایش داده میشود. دایرههای گرهها و حروف داخل پرانتز در کنار نام هر ابزار، راهنمای بسیار مهمی هستند:
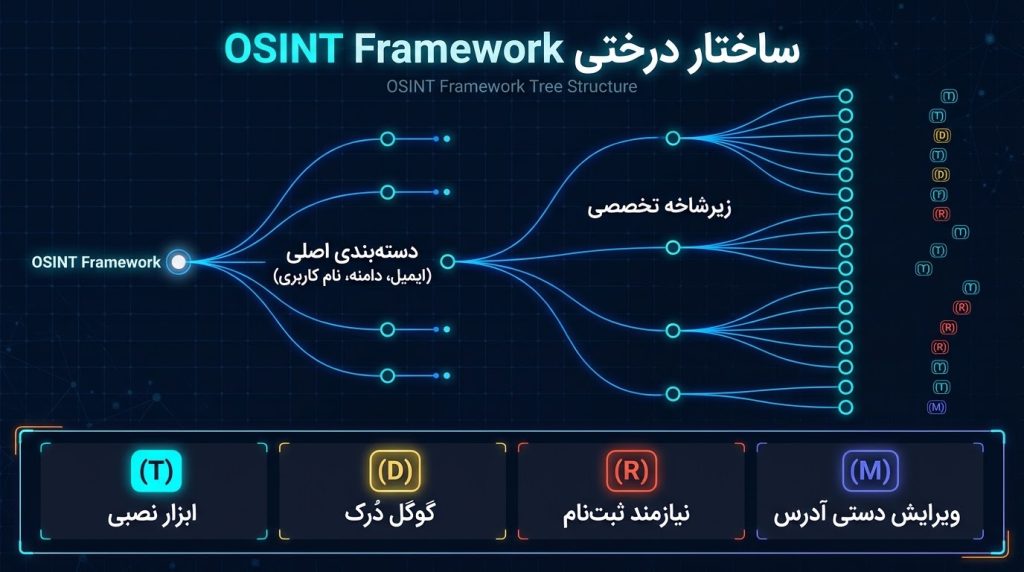
- دایره توپر آبی: نشان میدهد که این گره هنوز زیرشاخههای بازنشده دارد و با کلیک روی آن، گزینههای بیشتری نمایش داده میشود.
- دایره توخالی (سفید با حاشیه آبی): نشاندهنده برگ نهایی درخت (لینک مستقیم به ابزار یا وبسایت) است.
- علامت
(T)– Tool: نشان میدهد که این گزینه یک وبسایت آنلاین نیست، بلکه یک ابزار نرمافزاری یا اسکریپت (مانند ابزارهای کالی لینوکس یا گیتهاب) است که باید روی سیستم شما نصب و اجرا شود. - علامت
(D)– Google Dork: نشان میدهد که با کلیک روی این لینک، یک کوئری پیشرفته جستجوی گوگل (Google Dork) باز میشود و شما فقط باید نام هدف خود را در آن جایگزین کنید. - علامت
(R)– Registration: نشان میدهد که استفاده از این سرویس نیازمند ثبتنام و ایجاد حساب کاربری (رایگان یا پولی) است. - علامت
(M)– Manual URL: نشان میدهد که لینک حاوی یک آدرس URL الگو است که باید متغیر هدف (مثلاً نام کاربری یا آدرس IP) را بهصورت دستی در نوار آدرس مرورگر ویرایش و جایگزین کنید.
جایگزینها و مکملهای مدرن OSINT Framework در سال ۲۰۲۶
از آنجا که برخی از لینکهای موجود در نسخه کلاسیک osintframework.com ممکن است به مرور زمان قدیمی شوند، تحلیلگران حرفهای در کنار آن از دایرکتوریهای بهروزتر و پلتفرمهای مدرن زیر نیز استفاده میکنند:
- صفحات Start.me تخصصی اوسینت: داشبوردهای زندهای که توسط جامعه جهانی اوسینت (مانند تکنسینهای SANS و Bellingcat) بهصورت روزانه بهروزرسانی میشوند.
- پلتفرمهای تجمیع خودکار (مانند OSINT Industries و IntelTechniques): سرویسهایی که با دریافت یک ایمیل یا شماره تلفن، بهصورت همزمان صدها پلتفرم را بررسی کرده و پروفایلهای مرتبط را بدون نیاز به بررسی تکبهتک سایتها استخراج میکنند.
- مخازن Awesome-OSINT در گیتهاب: لیستهای جامعی که جدیدترین ابزارهای مبتنی بر هوش مصنوعی و اسکریپتهای پایتون سال ۲۰۲۶ را پوشش میدهند.
تکنیکهای کلیدی و کاربردی در اوسینت (OSINT Techniques)
یک متخصص اوسینت صرفاً به کلیک کردن روی لینکها اکتفا نمیکند، بلکه از تکنیکهای تحلیلی زیر برای کشف اطلاعات پنهان بهره میبرد:
۱. جستجوی پیشرفته و گوگل دُرکینگ (Google Dorking / Google Hacking)
موتورهای جستجو بسیار بیشتر از آنچه صاحبان سایتها تصور میکنند، اطلاعات را ایندکس میکنند. با ترکیب عملگرهای پیشرفته جستجو (Search Operators)، میتوان فایلهای حساس، پنلهای ادمین بدون محافظ و لیست دایرکتوریهای باز را پیدا کرد. چند نمونه از کاربردیترین عملگرها عبارتند از:
site:target.ir -www: شناسایی تمام زیردامنههای ایندکسشده یک سازمان در گوگل.site:target.ir filetype:pdf OR filetype:xlsx "محرمانه": جستجوی اسناد پیدیاف و اکسل آپلودشده روی سایت هدف که حاوی کلمات حساس هستند.intitle:"index of" "backup" site:target.ir: یافتن پوشههای باز سرور (Directory Listing) که فایلهای پشتیبان در آنها قرار دارد.
۲. تکنیک چرخش یا تقاطع داده (Data Pivoting)
در اوسینت، شما به ندرت در گام اول به هدف نهایی میرسید. هنر تحلیلگر، چرخش از یک سرنخ کوچک به سرنخ بزرگتر است. برای مثال: شما تنها یک آدرس ایمیل پشتیبانی دارید ⬅ از طریق بررسی رکوردهای تاریخی WHOIS متوجه میشوید همین ایمیل ۵ سال پیش دامنه دیگری را ثبت کرده است ⬅ در نسخه آرشیوشده آن دامنه قدیمی در Wayback Machine، یک نام کاربری (Username) پیدا میکنید ⬅ با جستجوی آن نام کاربری در گیتهاب، مخزن کدهای شخصی برنامهنویس شرکت را مییابید که در آن آدرس سرورهای تست سازمان به همراه پورتهای ارتباطی نوشته شده است!
۳. استخراج ابردادهها (Metadata / EXIF Analysis)
هر فایلی که توسط سازمان تولید و روی وبسایت یا کانالهای ارتباطی منتشر میشود، شناسنامهای پنهان به نام متادیتا دارد. تحلیلگران با ابزارهایی نظیر ExifTool یا FOCA، اسناد عمومی سازمان را دانلود کرده و اطلاعاتی نظیر: نام دقیق کاربری در اکتیو دایرکتوری (مثلاً a.rezaei)، نوع سیستمعامل، نسخه دقیق نرمافزار آفیس یا ادوبی (برای یافتن آسیبپذیریهای مرتبط)، و حتی مختصات دقیق جغرافیایی (GPS) تصاویر ثبتشده با موبایل را استخراج میکنند.
معرفی بهترین و قدرتمندترین ابزارهای اوسینت (OSINT Tools)
ابزارهای اوسینت از اسکریپتهای خط فرمان ساده تا پلتفرمهای گرافیکی تحلیل ارتباطات تنوع دارند. در جدول زیر، مهمترین ابزارهای استاندارد جهانی که هر متخصص امنیت سایبری باید بشناسد، مقایسه شدهاند:
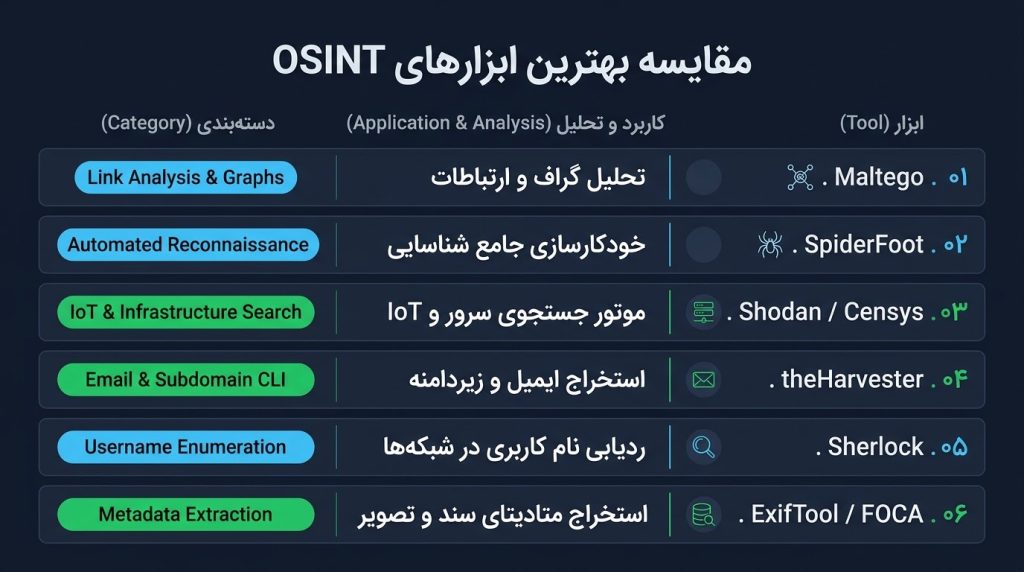
- Maltego: قدرتمندترین ابزار تحلیل گراف و کشف ارتباطات (Link Analysis). مالتگو از طریق ماژولهایی به نام Transforms به دهها پایگاه داده متصل میشود و ارتباط پیچیده بین افراد، شرکتها، دامنهها، آدرسهای IP و شبکههای اجتماعی را در قالب یک گراف بصری ترسیم میکند.
- SpiderFoot: یک چارچوب اتوماسیون اوسینت فوقالعاده که بیش از ۲۰۰ ماژول جمعآوری داده دارد. کافی است یک دامنه، IP یا ایمیل به آن بدهید تا بهصورت خودکار تمام منابع باز را کاوش کرده و گزارشی کامل از سطح حمله و آسیبپذیریهای احتمالی تولید کند.
- Shodan و Censys: موتورهای جستجوی تخصصی زیرساخت که به جای صفحات وب، هدرها و بنرهای سرویسهای شبکه را ایندکس میکنند. ابزاری بیرقیب برای کشف سرورهای بدون رمز، دیتابیسهای MongoDB یا ElasticSearch باز و تجهیزات صنعتی متصل به اینترنت.
- theHarvester و Recon-ng: ابزارهای خط فرمان (CLI) بسیار محبوب در توزیع کالی لینوکس که برای فاز شناسایی اولیه تست نفوذ (جمعآوری سریع ایمیلها، نام کارمندان، زیردامنهها و هاستهای مجازی از موتورهای جستجو و منابع عمومی) طراحی شدهاند.
- Sherlock و Maigret: ابزارهای تخصصی ردیابی نام کاربری (Username Enumeration) که یک نام کاربری مشخص را در بیش از ۴۰۰ تا ۳۰۰۰ وبسایت و شبکه اجتماعی مختلف در عرض چند ثانیه جستجو میکنند.
- Bellingcat Online Investigation Toolkit و Google Earth Pro: مجموعهای از ابزارهای تخصصی برای راستیآزمایی تصاویر، معکوس کردن ویدیوها و تعیین موقعیت مکانی دقیق تصاویر (Geolocation / Chronolocation) بر اساس زاویه سایهها، پوشش گیاهی و عوارض زمین.
کاربردهای اوسینت در امنیت سایبری (تیم قرمز، تیم آبی و هوش تهدید)
اوسینت یک شمشیر دولبه است؛ هم مهاجمان در فاز شناسایی (Reconnaissance) از آن بهره میبرند و هم مدافعان برای ایمنسازی سازمان به آن متکی هستند:
- در تست نفوذ و عملیات تیم قرمز (Red Teaming): جمعآوری اطلاعات برای طراحی سناریوهای فیشینگ هدفمند (Spear-Phishing) بسیار باورپذیر، شناسایی سرویسهای فراموششده و بدون پچ برای نفوذ اولیه، و ساخت دیکشنریهای رمز عبور اختصاصی بر اساس علایق و اطلاعات هدف.
- در مرکز عملیات امنیت (SOC) و هوش تهدیدات (CTI): غنیسازی هشدارهای امنیتی (Alert Enrichment)؛ وقتی یک IP مشکوک در SIEM دیده میشود، تحلیلگر با ابزارهای اوسینت بررسی میکند که آیا این IP قبلاً در گزارشهای تهدید عمومی، باتنتها یا سرورهای C2 ثبت شده است یا خیر.
- مدیریت سطح حمله خارجی (EASM) و حفاظت از برند: شناسایی دامنههای مشابه ثبتشده توسط کلاهبرداران (Typosquatting) پیش از اینکه برای فیشینگ مشتریان سازمان استفاده شوند، و کشف سریع نشت کدهای منبع یا مدارک هویتی کارمندان در وب تاریک.
- ارزیابی ریسک زنجیره تأمین (TPRM): بررسی وضعیت امنیتی و سابقه نشت اطلاعات شرکتهای پیمانکار و تأمینکنندگان نرمافزار پیش از اعطای دسترسی به شبکه داخلی سازمان.
درک عمیق نحوه پیوند دادههای اوسینت با فرآیندهای شکار تهدید و پاسخ به حوادث، مرز میان یک دفاع سنتی و یک دفاع پیشدستانه است. ما در بخش دورهها و مقالات تخصصی آموزش امنیت سایبری در متخصص شو بهطور مفصل نحوه استفاده عملیاتی از این تکنیکها را در سناریوهای واقعی بررسی کردهایم.
امنیت عملیاتی (OPSEC)، ملاحظات قانونی و ریسکهای اوسینت در ایران
اینکه منابع اوسینت «عمومی» هستند، به این معنا نیست که جمعآوری آنها بدون ریسک است. هنگام اجرای فرآیندهای اوسینت، سه بُعد حیاتی باید رعایت شود:
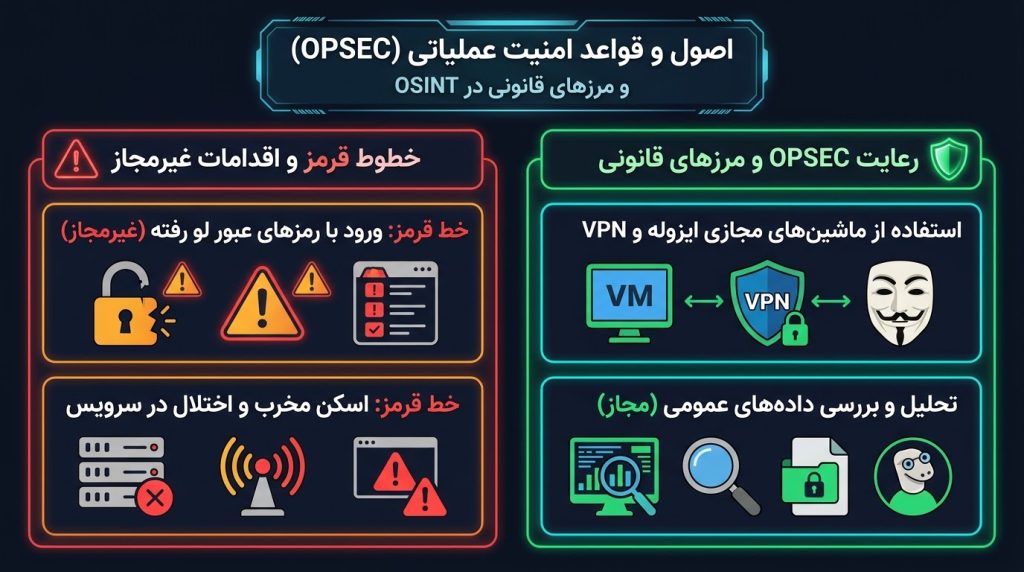
۱. رعایت امنیت عملیاتی (OPSEC – Operational Security)
اگر در حال تحقیق روی یک گروه هکری، یک کلاهبردار سایبری یا زیرساخت یک هدف حساس هستید، نباید خودتان به هدف تبدیل شوید! بازدید از سایت یک مهاجم با آدرس IP واقعی سازمان یا با مرورگری که حسابهای شخصی شما در آن لاگین است، هویت شما را فاش میکند. اصول پایه OPSEC در اوسینت عبارتند از:
- انجام تمام تحقیقات داخل یک ماشین مجازی ایزوله (VM) یا سیستمعاملهای امن مانند Tails یا Whonix.
- استفاده از VPNهای معتبر، پروکسیهای چرخشی یا شبکه Tor برای مخفی کردن آدرس IP مبدأ (هرگز از اینترنت مستقیم شرکت برای بررسی دامنههای مشکوک استفاده نکنید).
- استفاده از حسابهای کاربری پوششی (Sock Puppets) کاملاً مجزا با شمارهها و ایمیلهای غیرمرتبط با هویت واقعی برای بررسی شبکههای اجتماعی که نیاز به لاگین دارند.
۲. مرز باریک میان اوسینت قانونی و جرم سایبری
اوسینت تا زمانی قانونی است که شما صرفاً مشاهدهگر دادههای عمومی باشید. بهمحض اینکه از اطلاعات به دست آمده (مثلاً یک رمز عبور نشتیافته در دارک وب یا یک کلید API در گیتهاب) برای ورود به حساب کاربری یا سرور هدف بدون مجوز کتبی استفاده کنید، از مرز اوسینت عبور کرده و وارد جرم «دسترسی غیرمجاز» شدهاید. همچنین اسکرپینگ سنگین (Web Scraping) که باعث اختلال در سرویسدهی سایت هدف شود یا نقض قوانین حفاظت از دادهها، تبعات حقوقی به دنبال دارد.
۳. چالشها و ملاحظات بومی در اکوسیستم ایران
در فضای فناوری اطلاعات ایران، تحلیلگران اوسینت با دو ویژگی خاص روبهرو هستند: نخست، به دلیل محدودیتهای تحریمی و عدم دسترسی آسان به سرویسهای ابری بینالمللی، بسیاری از توسعهدهندگان ایرانی پروژههای سازمانی را در مخازن عمومی GitHub یا کانالهای تلگرامی به اشتراک میگذارند که این موضوع، گیتهاب و تلگرام را به دو منبع بسیار غنی برای کشف نشت اطلاعات در ایران تبدیل کرده است. دوم، وجود سامانههای استعلام عمومی (مانند روزنامه رسمی، نماد اعتماد الکترونیکی، سامانه سنهاب و…) امکان تقاطع داده (Pivoting) بین نام دامنه، کد پستی، نام مدیرعامل و شرکتهای زیرمجموعه را با دقت بسیار بالایی فراهم میکند؛ بنابراین سازمانهای ایرانی باید حساسیت دوچندانی روی اطلاعاتی که در این پرتالها ثبت میکنند داشته باشند.
سناریوی عملی گامبهگام: ممیزی اوسینت سازمان خودتان در ۳۰ دقیقه (Self-OSINT)
بهترین راه برای درک قدرت اوسینت، اجرای آن روی سازمان خودتان (با مجوز مدیریت) پیش از مهاجمان است. این ۴ گام را همین امروز اجرا کنید:
- کشف زیردامنهها و گواهیهای SSL: وارد سایت
crt.shشوید و نام دامنه اصلی شرکت (مثلاً%.company.ir) را جستجو کنید. این سایت از طریق لاگهای شفافیت گواهی (Certificate Transparency)، تمام زیردامنههایی که تاکنون برای آنها گواهی SSL صادر شده (حتی سرورهای تست و داخلی که فکر میکردید کسی نامشان را نمیداند) به شما نشان میدهد. - بررسی پورتها و سرویسهای باز (Passive): آدرس IP سرورهای اصلی یا دامنه شرکت را در
Shodan.ioیاCensys.ioجستجو کنید تا ببینید آیا پورت دیتابیس، پنل مدیریتی یا سرویس قدیمی بدون فایروال در معرض اینترنت قرار دارد یا خیر. - جستجوی نشت کد در گیتهاب: در نوار جستجوی GitHub عبارت
"company.ir"یا نام اختصاصی پروژه خود را به همراه کلماتی مانندpassword،api_keyیاsecretجستجو کنید تا مطمئن شوید برنامهنویسان شرکت سهواً کدهای داخلی را در پروفایل شخصی خود پابلیش نکردهاند. - پاکسازی متادیتای اسناد وبسایت: با گوگل دُرک
site:company.ir filetype:pdfچند فایل پیدیاف از سایت خود دانلود کرده و با ابزار رایگانExifToolبررسی کنید که آیا نام کاربری شبکه داخلی و نرمافزارهای شما در آنها دیده میشود یا خیر.
سؤالات متداول درباره اوسینت و OSINT Framework
بله، جمعآوری و تحلیل اطلاعاتی که بهصورت عمومی در اینترنت در دسترس است کاملاً قانونی محسوب میشود. با این حال، استفاده از اطلاعات کشفشده (مانند رمزهای عبور لو رفته) برای ورود غیرمجاز به سیستمها، نقض حریم خصوصی افراد یا اخاذی، غیرقانونی و جرم سایبری است.
خیر؛ بخش بزرگی از منابع معرفیشده در OSINT Framework وبسایتها، موتورهای جستجو و ابزارهای تحت وب هستند که بدون هیچ کدنویسی قابل استفادهاند. البته آشنایی با زبان پایتون (Python) و خط فرمان لینوکس به شما کمک میکند فرآیند جمعآوری و پردازش دادههای حجیم را خودکارسازی (Automate) کنید.
اوسینت در واقع یکی از زیرمجموعهها و منابع تغذیهکننده هوش تهدیدات سایبری (CTI) است. در حالی که CTI علاوه بر منابع عمومی، از لاگهای داخلی شبکه، تلهمتری سنسورهای EDR، فیدهای تجاری بسته و تحلیل بدافزار نیز استفاده میکند، اوسینت منحصراً بر دادههای قابل دسترس از منابع باز تمرکز دارد.
با اجرای دورهای ممیزی سطح حمله (EASM)، حذف زیردامنهها و سرورهای آزمایشی بلااستفاده، پاکسازی خودکار متادیتای فایلها پیش از آپلود در سایت، آموزش کارمندان درباره عدم انتشار اطلاعات فنی شرکت در لینکدین و گیتهاب، و فعالسازی سرویسهای مخفیسازی اطلاعات ثبت دامنه (WHOIS Privacy).
جمعبندی و نتیجهگیری
در دنیای متصل امروز، هیچ سازمانی یک جزیره پنهان نیست. ردپای دیجیتالی که کارمندان، سرورها، کدها و شرکای تجاری شما در فضای عمومی اینترنت به جا میگذارند، اولین نقشه راهی است که مهاجمان پیش از طراحی حمله مطالعه میکنند. تسلط بر متدولوژی اوسینت (OSINT) و بهرهگیری ساختاریافته از مراجعی همچون OSINT Framework، به تیمهای امنیتی این قدرت را میدهد که خودشان را از دریچه چشم مهاجم ببینند، نقاط کور و اطلاعات نشتیافته را پیش از سوءاستفاده کشف کنند و سطح حمله سازمان را به حداقل برسانند.


 چیست؟ آموزش جامع OSINT Framework، ابزارها و تکنیکهای ۲۰۲۶)
بدون دیدگاه